Drone-kwetsbaarheidsaudit: wat er werkelijk onderzocht wordt
Leipzig/Halle had dronebeveiliging. De drone die een geparkeerde An-124 raakte, is nooit gezien, omdat die drone 5G sprak en geen radio. Een kwetsbaarheidsaudit bestaat om zo'n gat te vinden voordat een incident het vindt. Voor kritieke entiteiten in de EU loopt de klok al.
De kern
De kwetsbaarheidsaudit in het kort.
Een drone-kwetsbaarheidsaudit is geen productdemonstratie en geen apparatuurlijst. Het is een gestructureerd antwoord op één vraag: hoe zou een drone werkelijk bereiken wat voor u van belang is, en wat gebeurt er daarna. De uitkomst is een geprioriteerd plan met bedragen — dat tegelijk dient als bestek voor uw inkoop.
Een beveiligde luchthaven en een drone die niemand zag
Wat er in Leipzig/Halle werkelijk gebeurde.
Op de avond van 4 augustus 2026 vloog een FPV-quadcopter ter grootte van een magnetron over de luchthaven Leipzig/Halle en raakte de vleugel van een geparkeerde Antonov An-124, vlak bij de brandstoftank. Aan boord zat ongeveer 800 gram explosief. De lading detoneerde niet, de drone ketste af en bleef op het platform liggen, waar een buschauffeur van de luchthaven hem ongeveer vier uur later opmerkte. Een tweede drone botste op ongeveer 400 meter tegen een Boeing 757 tijdens een doorstart; de bemanning riep een noodsituatie uit en week uit naar Hannover. Een derde drone, met 50 gram RDX, werd tien dagen later gevonden in een veld ten westen van de luchthaven. Wat ertoe doet voor wie de eigen locatie beoordeelt, is niet het explosief. Het is de commandoverbinding. De drone had een 5G-router en twee simkaarten aan boord, had geen navigatielichten en vloog via een commercieel mobiel netwerk — wat betekent dat hij voor een conventioneel antidrone-systeem dat naar besturingsprotocollen luistert, niet te onderscheiden was van een gewone telefoon. Onderzoekers vonden later een antenne in een nabije boom, kennelijk gebruikt als relais. Leipzig was geen onbeschermde locatie. De apparatuur was er. Ze rustte op één aanname — dat een vijandige drone zich verraadt op bekende radiobanden — en de aanvaller weigerde zich daar simpelweg aan te houden. Duitse autoriteiten spraken van een nieuw gevarenniveau en verdubbelden in reactie de antidrone-eenheden van de federale politie. Een kwetsbaarheidsaudit is precies de procedure die zo'n aanname vooraf op papier hoort te krijgen, zolang corrigeren nog goedkoop is.
Voor kritieke entiteiten is dit niet langer optioneel
De klok van de CER-richtlijn loopt al.
Richtlijn (EU) 2022/2557 over de weerbaarheid van kritieke entiteiten heeft de status van dit werk veranderd. Lidstaten moesten hun kritieke entiteiten vóór 17 juli 2026 identificeren. Zodra een entiteit is aangewezen, heeft zij negen maanden om een risicobeoordeling uit te voeren op grond van artikel 12 — wat de grens op 17 april 2027 legt, met volledige verplichtingen vanaf 17 mei 2027. Die beoordeling moet alle relevante natuurlijke en door de mens veroorzaakte risico's omvatten, uitdrukkelijk inclusief hybride dreigingen. Na twee jaar incidenten in het Europese luchtruim staat het opnemen van drones niet ter discussie. Het actieplan van de Europese Commissie over dronebeveiliging en tegenmaatregelen (COM(2026) 81 final van 11 februari 2026) gaat verder. Daarin verbindt de Commissie zich ertoe richtsnoeren te publiceren voor kritieke entiteiten onder de CER-richtlijn, met specifieke aanbevelingen over dronedreigingen, een vrijwillige stresstestregeling voor te stellen waarmee lidstaten de weerbaarheid van hun kritieke infrastructuur tegen drone-indringing kunnen beoordelen, en een certificeringsschema voor antidrone-systemen te ontwikkelen. Zij moedigt lidstaten ook aan het juridische kader te bouwen waarmee civiele infrastructuurexploitanten corrigerende maatregelen kunnen nemen, inclusief neutralisatie — iets wat de meesten vandaag niet mogen.
Zes dingen die een echte audit onderzoekt
Geen productlijst, maar een kaart van de wegen naar u toe.
Een kwetsbaarheidsaudit kijkt naar de locatie zoals een vijandige operator dat zou doen bij de voorbereiding, en levert conclusies die een inkoopcommissie doorstaan. Naderingscorridors en luchtruim. Waarvandaan kan een toestel komen, op welke hoogte, met gebruik van welk terrein en welke dekking. Een rivierdal, een bosrand, het dak van een naburige loods en een openbare weg veranderen het antwoord. Hier worden ook de lanceerplekken bepaald: een operator moet ergens staan, en op de meeste locaties zijn er maar een handvol plausibele plekken. Objecten en gevolgen. Niet elk deel van een installatie verdient dezelfde bescherming. De audit rangschikt wat een indringing werkelijk zou kosten — productiestilstand, veiligstellen van een proces, observatie van een proces, fysieke schade aan één onvervangbaar onderdeel — en redeneert van daaruit terug. De beschermingsinspanning volgt het gevolg, niet de lengte van het hek. RF- en GNSS-omgeving. Gemeten, niet aangenomen. Hoe het omgevingsspectrum op de locatie eruitziet, waar de ruisvloer ligt, welke interferentie de installatie zelf opwekt, hoe blootgesteld GNSS is aan verstoring en spoofing. Hier komt ook de vraag van Leipzig aan bod: veronderstelt de voorziene detectielaag een conventionele commandoverbinding, en wat gebeurt er als die er niet is. Bestaande sensoren en de naden ertussen. De meeste locaties hebben al camera's, soms een radar, vaak een perimetersysteem. De audit stelt vast wat die werkelijk dekken tegen een klein, laag en langzaam doel — meestal veel minder dan het opgegeven bereik — en waar de naden zitten. Dekking op papier en werkelijke dekking lopen het sterkst uiteen op lage hoogte en korte afstand. Tijd, van begin tot eind gemeten. Van eerste detectie tot het moment waarop een mens heeft wat nodig is om te beslissen. Dat is het getal dat de meeste locaties nooit hebben gemeten, en het is het getal dat de afloop bepaalt. Een detectiebereik van vier kilometer is niets waard als de melding op een scherm belandt waar niemand naar kijkt, of bij een operator die daarna elf minuten nodig heeft om iemand met bevoegdheid te bereiken. Juridische en organisatorische bevoegdheid. Wat is toegestaan in dit rechtsgebied, op deze locatie. Passieve detectie is in de EU breed toegestaan. Storen is dat doorgaans niet, en vlak bij een luchthaven is het zowel illegaal als gevaarlijk. Onderschepping is vrijwel altijd voorbehouden aan aangewezen autoriteiten. De audit legt vast wie mag optreden, wie gebeld moet worden, hoe lang zij erover doen om te komen, en wat de locatie intussen mag doen — vaak meer dan het beveiligingsteam aanneemt, en altijd minder dan een leverancier suggereert.
Van kaart naar uitvoerbaar model
Een digitale tweeling maakt de conclusies van de audit toetsbaar.
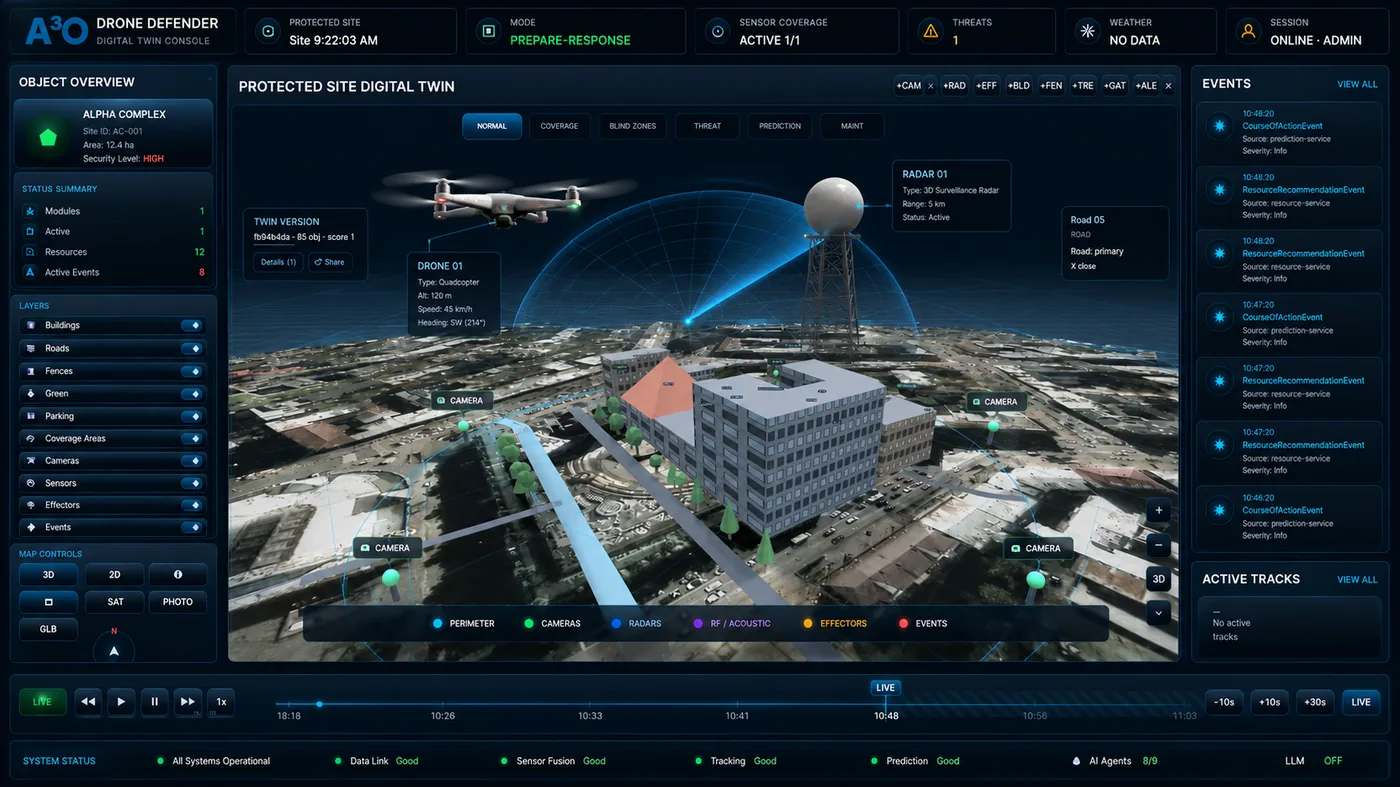
De traditionele uitkomst van een kwetsbaarheidsaudit is een document. Documenten beschrijven blinde vlekken. Je kunt er niet doorheen vliegen. Een ruimtelijke digitale tweeling van de locatie verandert wat een audit kan aantonen. Gebouwd uit open data of fotogrammetrie op centimeterniveau draagt de tweeling wat de uitkomst werkelijk bepaalt: de gebouwen en hun hoogtes, het terrein, hekwerklijnen, begroeiing, en de posities van bestaande camera's en sensoren met hun werkelijke dekkingsvolumes. Dekking en blinde vlekken zijn dan geen schatting meer die op een satellietbeeld wordt getekend, maar een berekende uitkomst. Je ziet waar het gezichtsveld van een sensor ophoudt, waar twee velden elkaar niet overlappen, en hoe een lage nadering langs een bosrand eruitziet vanuit elke al geïnstalleerde camera — voordat iemand gevraagd wordt een aankoop goed te keuren. Aan de analysekant doet het platform al wat een tweeling nuttig maakt in plaats van decoratief: het voegt sensorinvoer samen tot enkelvoudige tracks, scoort risico met zichtbare redenering, en projecteert een track vooruit zodat een operator ziet waar een object heen gaat in plaats van waar het was. Aanvalssimulatie tegen de tweeling — gescripte en tegenwerkende naderingsprofielen door het model laten vliegen om vast te stellen welke sensoren reageren, in welke volgorde en hoeveel tijd de operator overhoudt — en een trainingsmodus voor operators met tegenwerkende AI zijn beschikbaar voor deelnemers aan het pilotprogramma. Beide draaien in de omgeving A3O Mini Rapid op het op locatie geplaatste A3O Mini-complex: ze horen bij het werkplatform, niet bij een aparte dienst. Daarom hoort simulatie bij een pilot en niet bij een rapport.
De dreiging verandert sneller dan het papierwerk
Waarom een audit een nullijn is en geen certificaat.
In de meeste beveiligingsdisciplines veroudert een beoordeling waardig. Een hek blijft een hek; een slot krijgt geen nieuwe capaciteit omdat iemand een artikel publiceert. De dronedreiging gedraagt zich niet zo. De capaciteiten in kwestie worden samengesteld uit consumentenonderdelen, in weken doorontwikkeld en openlijk verspreid — en elke iteratie kan een aanname ongeldig maken die een eerdere audit als opgelost beschouwde. De reeks is makkelijk te volgen. Op een locatie die in 2023 werd beoordeeld, was de redelijke vraag welke radiobanden bewaakt moesten worden. In 2025 waren glasvezel-FPV-drones — die tien tot twintig kilometer glas achter zich afrollen en niets uitzenden — van curiositeit tot standaarduitrusting geworden, en werd de vraag wat te doen als er geen signaal is onontkoombaar. In augustus 2026 voegde Leipzig een tweede variant toe: de besturing verhuisde naar een publiek mobiel netwerk en het toestel leek op een telefoon. Geen van beide vergde nieuwe natuurkunde. Beide vergden dat iemand opmerkte dat iedereen op dezelfde plek luisterde. De richting is constant: weg van alles wat zich verraadt. Autonomie aan boord die tijdens de nadering geen verbinding nodig heeft, voorgeprogrammeerde routes, zwermen en miniaturisatie — de Europese Commissie noemt juist deze multivectordreigingen in haar actieplan — en toestellen waarvan de radardoorsnede in honderdsten van een vierkante meter wordt gemeten. Ondertussen blijft de asymmetrie bruut: een paar honderd euro aan onderdelen tegen de sluiting van een luchthaven, en Europese incidenten bij kritieke infrastructuur zijn tussen 2024 en 2025 verviervoudigd. Het praktische gevolg is geen moedeloosheid. Het is dat een audit geschreven moet worden om opnieuw afgespeeld te kunnen worden. De CER-richtlijn legt de regelgevende ondergrens op een herziening elke vier jaar; in dit domein is vier jaar lang, en de herziening is de moeite waard wanneer het dreigingsbeeld verschuift, niet wanneer de kalender het zegt. Het is ook het sterkste praktische argument om de locatie als model te bouwen in plaats van als document: een nieuw naderingsprofiel tegen een bestaande tweeling testen is een korte oefening, terwijl een locatie vanaf nul opnieuw onderzoeken een project is.
Vier manieren om een audit waardeloos te maken
Goedkoop te vermijden, duur om later te ontdekken.
Een audit die een boodschappenlijst oplevert en geen kaart, is mislukt, wat hij ook heeft gekost. De terugkerende fouten zijn constant genoeg om ze te benoemen.
Wat u aan het eind in handen moet hebben
Klaar voor een besluit, geen verkooppresentatie.
Een afgeronde audit moet een directie in staat stellen een budget goed te keuren of af te wijzen zonder nader onderzoek. In de praktijk zijn dat vijf documenten: een dreigingsprofiel voor deze specifieke installatie, met de plausibele scenario's en een risicowaardering; een dekkings- en blindevlekkenkaart die laat zien wat de huidige sensoren werkelijk zien en waar de naden zitten; een aanbevolen detectie-opstelling met posities en onderbouwing, gedimensioneerd op de objecten en niet op het hek; respons- en beleidsaanbevelingen die aangeven wat hier juridisch mogelijk is en welk toestemmings- en bewijsproces daarbij hoort; en een gefaseerde uitvoeringsroadmap met indicatief budget, zodat de eerste fase op eigen benen staat en de rest kan wachten op financiering. Waar een digitale tweeling is gebouwd, horen de dekkingsberekeningen en de daaruit volgende kaarten bij die set. De tweeling zelf is een werkomgeving en geen document: hij draait in A3O Mini Rapid op het A3O Mini-complex en blijft op de locatie zolang dat complex er staat. Goed gebruikt wordt de audit het bestek waarop u inkoopt — en het document dat u aan een toezichthouder laat zien wanneer die vraagt hoe u tot uw conclusies bent gekomen.
Veelgestelde vragen
Wat is een drone-kwetsbaarheidsaudit?
Een beoordeling ter plaatse van hoe blootgesteld een installatie is aan dronedreigingen. Ze brengt naderingscorridors, luchtruim, blinde vlekken van sensoren, RF- en GNSS-blootstelling, kritieke objecten en de juridische beperkingen op de respons in kaart, en eindigt met een geprioriteerd plan met bedragen om de gaten te dichten.
Waarin verschilt dit van een demonstratie van een antidrone-systeem?
Een demonstratie laat zien wat een product doet onder door de leverancier gekozen omstandigheden. Een audit stelt vast wat uw locatie nodig heeft, los van welk product dan ook, en levert het bestek waaraan een product vervolgens moet voldoen. Die volgorde voorkomt dat u een sensor koopt die de nadering die er werkelijk toe doet niet kan zien.
Is het wettelijk verplicht?
Als uw organisatie is aangewezen als kritieke entiteit onder richtlijn (EU) 2022/2557, is een risicobeoordeling die hybride dreigingen omvat verplicht, binnen negen maanden na de aanwijzing. Voor anderen is het dat niet — maar verzekeraars, toezichthouders en raden van bestuur vragen steeds vaker hoe de blootstelling is vastgesteld, en «we hebben een detector gekocht» is geen antwoord.
Hoe lang duurt een audit?
Het veldwerk op één locatie duurt doorgaans één tot drie dagen, afhankelijk van omvang en complexiteit, met de spectrumopname en de dekkingsmodellering parallel. Daarna volgen het rapport en de roadmap met bedragen. Portefeuilles met meerdere locaties worden meestal eerst op een representatieve steekproef beoordeeld en daarna geëxtrapoleerd.
Hoe vaak moet een audit worden herhaald?
De CER-richtlijn vereist een herziening ten minste elke vier jaar, en dat is de ondergrens, niet het doel. In de praktijk zou de aanleiding een verandering in het dreigingsbeeld of in de locatie moeten zijn: een nieuwe naderingsklasse verspreidt zich, er verrijst een naburig gebouw, een proces verhuist, een sensor wordt vervangen. Wanneer de locatie als model bestaat, is terugkomen goedkoop: een nieuw naderingsprofiel wordt tegen de bestaande tweeling getest in plaats van het terrein opnieuw te onderzoeken.
Wat houden wij na de audit over — de tweeling of alleen een rapport?
Het rapport, de dekkings- en blindevlekkenkaart, de berekeningen en de roadmap blijven hoe dan ook bij u. Dat zijn zelfstandige documenten en ze volstaan om leveranciersvoorstellen te beoordelen. De interactieve tweeling is geen bestand maar een werkomgeving: hij leeft in A3O Mini Rapid en draait op het op locatie geplaatste A3O Mini-complex. De tweeling blijft dus bij u zolang dat complex er staat — tijdens een pilotprogramma of na de uitrol.
Moeten wij daarna iets kopen?
Nee, en een audit die dat vooronderstelt is een slechte audit. Een veelvoorkomende en volstrekt legitieme uitkomst is dat bestaande camera's en procedures meer dekken dan verwacht en dat de juiste volgende stap smal is — één sensor in een blinde hoek, of een wijziging in de lijst van wie 's nachts wordt gebeld.
Kan een audit ons vertellen of wij een drone mogen onderscheppen?
Ze kan u vertellen wat de wet in uw rechtsgebied op uw locatie toestaat, wie de bevoegdheid heeft en wat u mag doen in afwachting daarvan. Ze kan geen toestemming verlenen. Passieve detectie is in de EU breed toegestaan; storen doorgaans niet; onderschepping is normaal gesproken voorbehouden aan aangewezen autoriteiten. De Commissie heeft lidstaten aangemoedigd te verruimen wat exploitanten mogen, maar zolang de nationale wet niet verandert, is de beperking reëel.
Vind het gat voordat het voor u gevonden wordt
Begin met een audit, niet met een bestelling.
De duurste manier om een blinde vlek te ontdekken is midden in een incident. Een drone-kwetsbaarheidsaudit van de installatie brengt uw werkelijke blootstelling in kaart — naderingscorridors, naden in de sensordekking, RF- en GNSS-omstandigheden, responsbevoegdheid — en maakt van «we hebben dronebeveiliging nodig» een plan met cijfers. Het is ook het document dat al het werk daarna verdedigbaar maakt. Vraag hieronder een audit voor uw locatie aan.
Klaar om over uw locatie te praten?
Begin met een kort adviesgesprek, een live demo of een gestructureerd pilotprogramma.