Аудит уязвимости объекта к БПЛА: что реально проверяют
В Лейпциге антидроновая защита была. Дрон, ударивший по стоящему Ан-124, она не увидела — потому что он управлялся через сотовую сеть, а не по радио. Аудит уязвимости для того и нужен, чтобы находить такие пробелы раньше, чем их найдёт инцидент. А для критических объектов в ЕС срок на это уже идёт.
Главное
Аудит уязвимости коротко.
Аудит уязвимости к БПЛА — это не демонстрация продукта и не список оборудования. Это структурированный ответ на один вопрос: как дрон реально доберётся до того, что вам дорого, и что произойдёт дальше. На выходе — просчитанный план с приоритетами, который одновременно служит техзаданием на закупку.
Защищённый аэропорт и незамеченный дрон
Что произошло в Лейпциг/Галле.
Вечером 4 августа 2026 года FPV-квадрокоптер размером примерно с микроволновку прошёл над аэропортом Лейпциг/Галле и ударил в крыло стоявшего Ан-124 рядом с топливным баком. Он нёс около 800 граммов взрывчатки. Заряд не сдетонировал, дрон отскочил и упал на перрон, где его примерно через четыре часа заметил водитель аэродромного автобуса. Второй дрон столкнулся с Boeing 757 на высоте около 400 метров во время ухода на второй круг; экипаж объявил аварийную ситуацию и ушёл на запасной в Ганновер. Третий дрон с 50 граммами гексогена нашли в поле западнее аэропорта десятью днями позже. Для того, кто оценивает собственный объект, важна не взрывчатка. Важен канал управления. На дроне стоял 5G-роутер и две SIM-карты, не было навигационных огней, и летел он через сотовую сеть — а значит, для обычной антидроновой системы, слушающей эфир на предмет протоколов управления дронами, он ничем не отличался от обычного мобильного телефона. Позже следователи нашли на дереве неподалёку антенну, по всей видимости работавшую ретранслятором. Лейпциг не был незащищённым объектом. Оборудование там стояло. Оно было построено на допущении — что враждебный дрон обозначит себя в известных радиодиапазонах, — и атакующий просто не стал этому допущению соответствовать. Власти Германии назвали случившееся новым уровнем опасности и в ответ удвоили антидроновые подразделения федеральной полиции. Аудит уязвимости — это процедура, которая должна вытащить такое допущение на бумагу заранее, пока исправить его ещё дёшево.
Для критических объектов это уже не по желанию
Срок по директиве CER уже идёт.
Директива (ЕС) 2022/2557 об устойчивости критических субъектов изменила статус этой работы. Государства-члены должны были определить свои критические субъекты к 17 июля 2026 года. После включения в перечень у организации есть девять месяцев на оценку рисков по статье 12 — крайний срок выходит на 17 апреля 2027 года, а полные обязанности по соответствию применяются с 17 мая 2027 года. Оценка должна охватывать все значимые природные и антропогенные риски, прямо включая гибридные угрозы. После двух лет инцидентов в европейском небе включение дронов в этот перечень обсуждению не подлежит. План действий Еврокомиссии по безопасности дронов и противодействию им (COM(2026) 81 final от 11 февраля 2026 года) добавляет конкретики. Комиссия обязалась выпустить для критических субъектов руководство по директиве CER с отдельными рекомендациями именно по дроновым угрозам, предложить добровольный план стресс-тестов, позволяющий государствам проверить устойчивость критической инфраструктуры к проникновению дронов, и разработать схему сертификации антидроновых систем. Кроме того, государствам-членам рекомендовано создать правовую базу, которая позволит гражданским операторам инфраструктуры принимать ответные меры, включая нейтрализацию, — сегодня у большинства такой возможности нет.
Шесть вещей, которые смотрит настоящий аудит
Не список оборудования, а карта путей к вам.
Аудит уязвимости осматривает объект так, как планировал бы действия против него враждебный оператор, и выдаёт выводы, которые выдержат разбор на закупочном комитете. Коридоры подхода и воздушная обстановка. Откуда может зайти аппарат, на какой высоте, используя какой рельеф и какое укрытие. Долина реки, лесополоса, крыша соседнего предприятия и дорога общего пользования меняют ответ. Здесь же определяются точки запуска: оператору нужно где-то стоять, и на большинстве объектов правдоподобных мест всего несколько. Активы и цена последствий. Не всякая часть объекта одинаково ценна. Аудит ранжирует, во что реально обойдётся проникновение, — остановка производства, аварийный останов по безопасности, съёмка технологического процесса, физическое повреждение единственного незаменимого узла — и дальше рассуждает от этого. Усилия по защите следуют за ценой последствий, а не за длиной периметра. Обстановка по РЧ и GNSS. Измеренная, а не предположенная. Как выглядит эфир на объекте, где проходит шумовой порог, какие помехи создаёт сам объект, насколько GNSS уязвим к подавлению и подмене. Сюда же относится лейпцигский вопрос: не построен ли планируемый рубеж обнаружения на допущении о привычном канале управления и что произойдёт, если такого канала нет. Имеющиеся датчики и промежутки между ними. На большинстве объектов уже есть камеры, иногда радар, часто периметральная система. Аудит устанавливает, что они на самом деле видят применительно к малой, низколетящей и медленной цели, — обычно это заметно меньше паспортной дальности, — и где остаются стыки. Покрытие на бумаге и покрытие в жизни расходятся сильнее всего на малых высотах и вблизи. Время, измеренное от начала до конца. От первого обнаружения до момента, когда у человека на руках есть сведения, достаточные для решения. Это число большинство объектов никогда не измеряло, и именно оно решает исход. Дальность обнаружения в четыре километра ничего не стоит, если сигнал приходит на экран, за которым никто не смотрит, или к оператору, которому потом нужно одиннадцать минут, чтобы найти того, у кого есть полномочия. Юридические и организационные полномочия. Что разрешено в этой юрисдикции и на этом объекте. Пассивное обнаружение в ЕС в целом законно. Подавление — как правило, нет, а рядом с аэропортом оно и незаконно, и опасно. Перехват почти всегда закреплён за уполномоченными органами. Аудит фиксирует, кто вправе действовать, кого обязаны вызвать, за сколько они приедут и что объект вправе делать в это время, — а это обычно больше, чем думает служба безопасности, и всегда меньше, чем подразумевает поставщик.
От карты к исполняемой модели
Цифровой двойник превращает выводы аудита в то, что можно проверить.
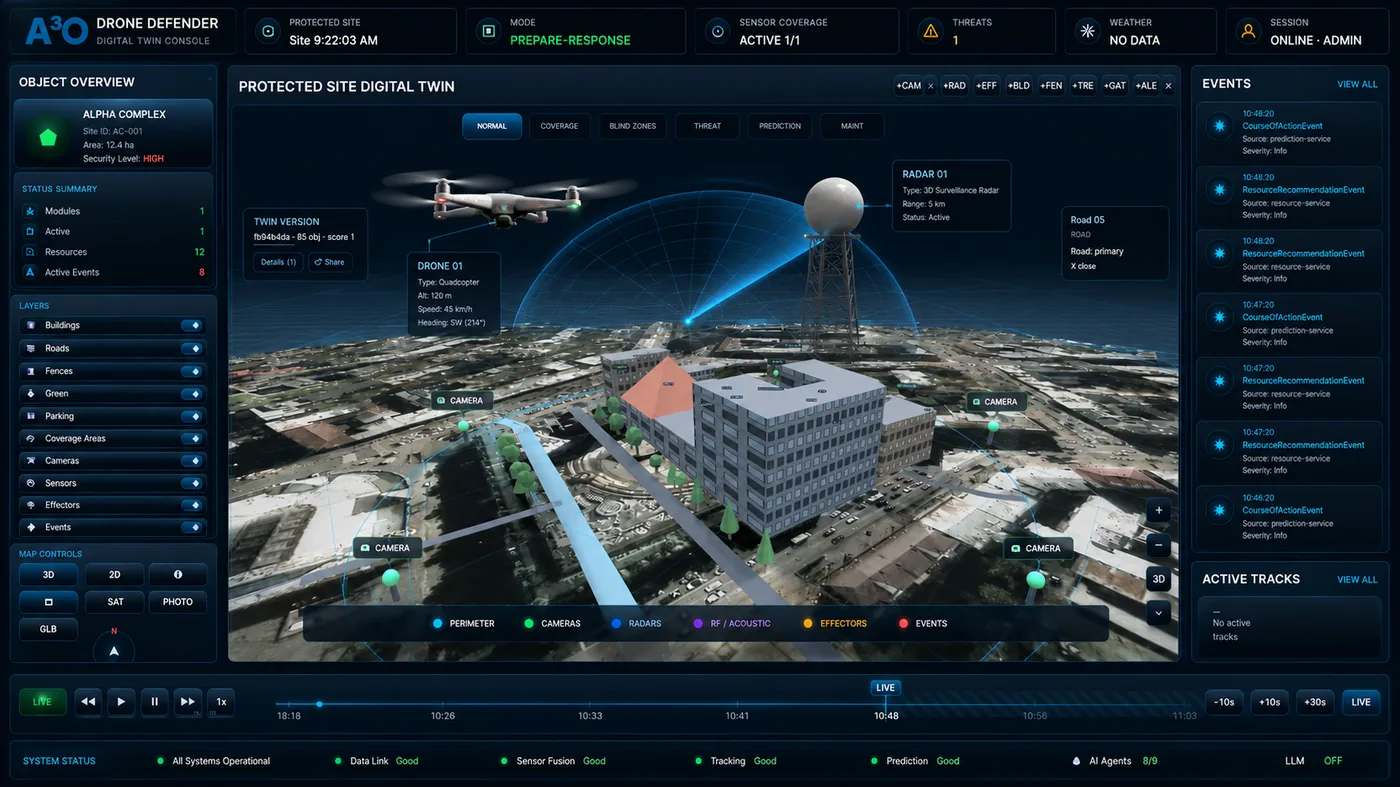
Обычный результат аудита уязвимости — документ. Документ описывает слепые зоны. Пролететь через них он не даёт. Пространственный цифровой двойник объекта меняет то, что аудит вообще способен доказать. Двойник строится из открытых данных или фотограмметрии с сантиметровой точностью и несёт в себе всё, от чего на самом деле зависит ответ: здания и их высоты, рельеф, линии ограждения, растительность, положения имеющихся камер и датчиков с реальными объёмами покрытия. Покрытие и слепые зоны перестают быть оценкой, набросанной поверх спутникового снимка, и становятся расчётом. Видно, где заканчивается поле зрения датчика, где два поля не перекрываются и как выглядит низкий заход вдоль лесополосы с каждой уже установленной камеры — до того, как у кого-то попросят согласовать закупку. Со стороны анализа платформа уже делает то, что превращает двойник из картинки в инструмент: сводит данные датчиков в единые треки, оценивает риск с указанием основания и проецирует трек вперёд, чтобы оператор видел, куда объект идёт, а не где он был. Имитация атак на модели — прогон сценарных и состязательных профилей захода, чтобы установить, какие датчики сработают, в каком порядке и сколько времени останется у оператора, — и режим обучения операторов с ИИ-противником доступны участникам пилотной программы. И то и другое работает в среде A3O Mini Rapid, на комплексе A3O Mini, развёрнутом на объекте: это не отдельный сервис, а часть рабочей платформы. Поэтому имитация идёт вместе с пилотом, а не с отчётом.
Угроза меняется быстрее, чем бумаги
Почему аудит — это базовая линия, а не сертификат.
В большинстве охранных дисциплин оценка стареет достойно. Забор остаётся забором; замок не приобретает новых свойств оттого, что кто-то опубликовал статью. С дронами так не работает. Нужные возможности собираются из потребительских компонентов, дорабатываются за недели и расходятся публично — и каждая итерация способна обнулить допущение, которое прошлый аудит считал решённым. Цепочку легко проследить. На объекте, который обследовали в 2023 году, разумно спрашивали, какие радиодиапазоны слушать. К 2025-му оптоволоконные FPV-дроны — разматывающие за собой десять-двадцать километров стекла и не излучающие ничего — прошли путь от диковинки до штатного средства, и вопрос о том, что делать, когда сигнала нет вообще, стало невозможно обойти. В августе 2026-го Лейпциг добавил второй вариант: управление ушло в публичную сотовую сеть, и аппарат стал выглядеть как телефон. Ни то, ни другое не потребовало новой физики. Потребовалось заметить, что все слушают в одном и том же месте. Направление движения устойчивое — прочь от всего, что себя обозначает. Автономность на борту, которой не нужен канал на этапе захода; заранее заданные маршруты; рои и миниатюризация — именно такие многовекторные угрозы Еврокомиссия называет в своём Плане действий; планеры с эффективной поверхностью рассеяния в сотые доли квадратного метра. При этом асимметрия остаётся жестокой: несколько сотен евро железа против остановки аэропорта, а число инцидентов у критической инфраструктуры в Европе выросло вчетверо между 2024 и 2025 годом. Практический вывод из этого не пессимистический. Он в том, что аудит надо писать так, чтобы его можно было прогнать заново. Директива CER задаёт регуляторный минимум — пересмотр не реже раза в четыре года; в этой области четыре года — большой срок, и пересматривать разумно тогда, когда сдвинулась картина угроз, а не когда подошёл календарь. Это же — самый весомый практический довод строить объект как модель, а не как документ: проверить новый профиль захода на существующем двойнике — короткое упражнение, а обследовать объект заново — проект.
Четыре способа сделать аудит бесполезным
Избежать этого дёшево, обнаружить потом — дорого.
Аудит, из которого вышел список закупок и не вышло карты, провален независимо от того, сколько он стоил. Типовые провалы повторяются достаточно, чтобы их назвать.
Что должно остаться у вас на руках
Готово к решению, а не к презентации.
Законченный аудит должен позволить руководству утвердить или отклонить бюджет без дополнительного исследования. На практике это пять документов: профиль угроз для конкретного объекта — правдоподобные против него сценарии и оценка риска; карта покрытия и слепых зон — что сегодняшние датчики видят на самом деле и где остаются стыки; рекомендованная схема обнаружения — расстановка с обоснованием, рассчитанная под активы, а не под забор; рекомендации по реагированию и политике — что здесь возможно юридически и какая процедура авторизации и фиксации доказательств нужна, чтобы это исполнить; и поэтапная дорожная карта с ориентировочным бюджетом, где первый этап защищаем сам по себе, а остальное может подождать финансирования. Если строился цифровой двойник, полученные из него расчёты покрытия и карты входят в этот комплект. Сам двойник — рабочая среда, а не документ: он выполняется в A3O Mini Rapid на комплексе A3O Mini и остаётся на объекте ровно столько, сколько там стоит комплекс. При правильном использовании аудит становится техзаданием, под которое вы покупаете, — и документом, который вы предъявите регулятору, когда спросят, на каком основании сделаны выводы.
Частые вопросы
Что такое аудит уязвимости к БПЛА?
Оценка на месте того, насколько объект уязвим к дроновым угрозам. Аудит фиксирует коридоры подхода, воздушную обстановку, слепые зоны датчиков, уязвимость по РЧ и GNSS, критические активы и юридические ограничения на реагирование, а завершается приоритизированным планом с расчётом стоимости.
Чем это отличается от демонстрации антидроновой системы?
Демонстрация показывает, что умеет один продукт в условиях, которые выбрал поставщик. Аудит устанавливает, что нужно вашему объекту, независимо от любого продукта, и выдаёт техзадание, которому продукт затем обязан соответствовать. Именно такой порядок не даёт купить датчик, который не видит подход, действительно имеющий значение.
Это требуется по закону?
Если ваша организация отнесена к критическим субъектам по директиве (ЕС) 2022/2557, оценка рисков с учётом гибридных угроз обязательна и должна быть выполнена в течение девяти месяцев после включения в перечень. Для остальных это не обязанность, но страховщики, регуляторы и советы директоров всё чаще спрашивают, как была определена уязвимость, и ответ «мы купили детектор» их не устраивает.
Сколько занимает аудит?
Полевая часть на одном объекте — обычно от одного до трёх дней в зависимости от площади и сложности; параллельно идут радиоизмерения и расчёт покрытия. Затем отчёт и просчитанная дорожная карта. Территориально распределённые активы, как правило, оценивают сначала на показательной выборке, а потом распространяют выводы.
Как часто аудит нужно повторять?
Директива CER требует пересмотра не реже раза в четыре года — это нижняя планка, а не ориентир. На практике поводом должно быть изменение картины угроз или самого объекта: распространился новый класс захода, рядом построили здание, перенесли технологический процесс, заменили датчик. Если объект существует в виде модели, возврат к нему обходится дёшево: новый профиль захода проверяют на имеющемся двойнике, а не обследуют территорию заново.
Что остаётся у нас после аудита — двойник или только отчёт?
Отчёт, карта покрытия и слепых зон, расчёты и дорожная карта остаются у вас в любом случае — это самостоятельные документы, и их достаточно, чтобы сравнивать предложения поставщиков. Сам интерактивный двойник — не файл, а рабочая среда: он живёт в A3O Mini Rapid и работает на комплексе A3O Mini, развёрнутом на объекте. Поэтому двойник остаётся с вами вместе с комплексом — на время пилотной программы или после внедрения.
Обязаны ли мы потом что-то купить?
Нет, и аудит, который исходит из обратного, — неправильный аудит. Нормальный и вполне частый исход: имеющиеся камеры и процедуры закрывают больше, чем ожидалось, и верный следующий шаг узкий — один датчик в одном слепом углу или изменение в том, кого вызывают ночью.
Может ли аудит сказать, вправе ли мы перехватывать дрон?
Он может сказать, что закон вашей юрисдикции разрешает на вашем объекте, у кого полномочия и что вы вправе делать, пока их ждёте. Выдать разрешение аудит не может. Пассивное обнаружение в ЕС в целом законно, подавление — как правило, нет, перехват обычно закреплён за уполномоченными органами. Еврокомиссия рекомендовала государствам расширить права операторов, но пока национальное законодательство не изменится, ограничение остаётся реальным.
Найдите пробел раньше, чем его найдут за вас
Начните с аудита, а не с заявки на закупку.
Самый дорогой способ обнаружить слепую зону — во время инцидента. Аудит уязвимости объекта к БПЛА показывает реальную картину: коридоры подхода, стыки в покрытии датчиков, обстановку по РЧ и GNSS, полномочия на реагирование — и превращает «нам нужна защита от дронов» в план с цифрами. Он же делает всю дальнейшую работу обоснованной. Заявку на аудит вашего объекта можно оставить ниже.
Готовы обсудить ваш объект?
Начните с короткой консультации, живой демонстрации или структурированной пилотной программы.