Audyt podatności na drony: co naprawdę się w nim bada
Lipsk/Halle miał ochronę antydronową. Nigdy nie zobaczył drona, który uderzył w zaparkowanego An-124, bo ten dron mówił 5G, a nie radiem. Audyt podatności istnieje po to, by znaleźć taką lukę, zanim znajdzie ją incydent. Dla podmiotów krytycznych w UE zegar już tyka.
Najważniejsze
Audyt podatności w skrócie.
Audyt podatności na drony nie jest pokazem produktu ani listą sprzętu. To uporządkowana odpowiedź na jedno pytanie: jak dron rzeczywiście dotarłby do tego, co jest dla Ciebie ważne, i co stałoby się dalej. Efektem jest uszeregowany plan z kwotami, który jednocześnie służy jako specyfikacja zakupowa.
Chronione lotnisko i dron, którego nikt nie zobaczył
Co naprawdę wydarzyło się w Lipsku/Halle.
Wieczorem 4 sierpnia 2026 roku kwadrokopter FPV wielkości kuchenki mikrofalowej przeleciał nad lotniskiem Lipsk/Halle i uderzył w skrzydło zaparkowanego Antonowa An-124, blisko zbiornika paliwa. Niósł około 800 gramów materiału wybuchowego. Ładunek nie zadziałał, dron odbił się i został na płycie, gdzie kierowca lotniskowego autobusu zauważył go jakieś cztery godziny później. Drugi dron zderzył się z Boeingiem 757 na wysokości około 400 metrów podczas odejścia na drugi krąg; załoga ogłosiła sytuację awaryjną i odleciała do Hanoweru. Trzeciego drona, z 50 gramami heksogenu, znaleziono dziesięć dni później na polu na zachód od lotniska. Dla kogoś, kto ocenia własny obiekt, znaczenie ma nie materiał wybuchowy. Znaczenie ma kanał sterowania. Dron miał na pokładzie router 5G i dwie karty SIM, nie miał świateł nawigacyjnych i latał przez komercyjną sieć komórkową — co oznacza, że dla klasycznego systemu antydronowego nasłuchującego protokołów sterowania był nie do odróżnienia od zwykłego telefonu. Śledczy znaleźli potem antenę na pobliskim drzewie, najwyraźniej używaną jako przekaźnik. Lipsk nie był obiektem bez ochrony. Sprzęt tam był. Opierał się na jednym założeniu — że wrogi dron zdradzi się na znanych pasmach radiowych — a atakujący po prostu odmówił jego spełnienia. Niemieckie władze mówiły o nowym poziomie zagrożenia i w odpowiedzi podwoiły antydronowe jednostki policji federalnej. Audyt podatności to dokładnie ta procedura, która ma wyciągnąć takie założenie na papier z wyprzedzeniem, dopóki poprawienie go jest jeszcze tanie.
Dla podmiotów krytycznych to już nie jest opcja
Zegar dyrektywy CER już biegnie.
Dyrektywa (UE) 2022/2557 w sprawie odporności podmiotów krytycznych zmieniła status tej pracy. Państwa członkowskie miały wskazać swoje podmioty krytyczne do 17 lipca 2026 roku. Po wskazaniu podmiot ma dziewięć miesięcy na przeprowadzenie oceny ryzyka na podstawie artykułu 12 — co wyznacza granicę na 17 kwietnia 2027 roku, przy pełnych obowiązkach obowiązujących od 17 maja 2027 roku. Ocena ta musi obejmować wszystkie istotne ryzyka naturalne i spowodowane przez człowieka, w tym wyraźnie zagrożenia hybrydowe. Po dwóch latach incydentów w europejskim niebie włączenie dronów nie podlega dyskusji. Plan działania Komisji Europejskiej w sprawie bezpieczeństwa dronów i przeciwdziałania im (COM(2026) 81 final z 11 lutego 2026 r.) idzie dalej. Komisja zobowiązuje się w nim do opublikowania wytycznych dla podmiotów krytycznych na podstawie dyrektywy CER ze szczegółowymi zaleceniami dotyczącymi zagrożeń dronowych, do zaproponowania dobrowolnego systemu testów warunków skrajnych, który pozwoli państwom członkowskim ocenić odporność infrastruktury krytycznej na wtargnięcia dronów, oraz do opracowania systemu certyfikacji systemów antydronowych. Zachęca też państwa członkowskie do zbudowania ram prawnych pozwalających cywilnym operatorom infrastruktury podejmować działania naprawcze, w tym neutralizację — czego dziś większość zrobić nie może.
Sześć rzeczy, które bada prawdziwy audyt
Nie lista produktów, lecz mapa dróg prowadzących do Ciebie.
Audyt podatności patrzy na obiekt tak, jak zrobiłby to wrogi operator przygotowujący działanie, i daje wnioski, które wytrzymają komisję przetargową. Korytarze podejścia i przestrzeń powietrzna. Skąd może nadlecieć statek powietrzny, na jakiej wysokości, wykorzystując jaką rzeźbę terenu i jakie osłony. Dolina rzeczna, skraj lasu, dach sąsiedniej hali i droga publiczna zmieniają odpowiedź. Tu też ustala się punkty startu: operator musi gdzieś stać, a na większości obiektów jest tylko kilka wiarygodnych miejsc. Zasoby i skutki. Nie każda część zakładu zasługuje na taką samą ochronę. Audyt porządkuje to, ile naprawdę kosztowałoby wtargnięcie — przestój produkcji, wprowadzenie w stan bezpieczny, podglądanie procesu, fizyczne uszkodzenie jednego niezastępowalnego elementu — i rozumuje wstecz od tego punktu. Wysiłek ochronny idzie za skutkiem, a nie za długością ogrodzenia. Środowisko RF i GNSS. Zmierzone, a nie założone. Jak wygląda widmo otoczenia na obiekcie, gdzie leży poziom szumu, jakie zakłócenia generuje sam zakład, jak bardzo GNSS jest narażony na zagłuszanie i spoofing. Tutaj pada też pytanie z Lipska: czy planowana warstwa wykrywania zakłada klasyczny kanał sterowania i co się dzieje, gdy go nie ma. Istniejące czujniki i szwy między nimi. Większość obiektów ma już kamery, czasem radar, często system perymetryczny. Audyt ustala, co naprawdę pokrywają wobec celu małego, nisko lecącego i wolnego — zwykle znacznie mniej niż zasięg katalogowy — i gdzie są szwy. Pokrycie na papierze i rzeczywiste rozchodzą się najbardziej na małej wysokości i na krótkim dystansie. Czas, mierzony od początku do końca. Od pierwszego wykrycia do chwili, gdy człowiek ma to, czego potrzebuje, by zdecydować. To liczba, której większość obiektów nigdy nie zmierzyła, i to ona rozstrzyga o wyniku. Zasięg wykrywania czterech kilometrów nic nie znaczy, jeśli alarm trafia na ekran, na który nikt nie patrzy, albo do operatora, który potem przez jedenaście minut szuka kogoś z uprawnieniami. Uprawnienia prawne i organizacyjne. Co jest dozwolone w tej jurysdykcji, na tym obiekcie. Wykrywanie pasywne jest w UE szeroko dozwolone. Zagłuszanie zwykle nie jest, a w pobliżu lotniska jest zarazem nielegalne i niebezpieczne. Przechwycenie niemal zawsze jest zastrzeżone dla wyznaczonych służb. Audyt zapisuje, kto może działać, do kogo trzeba zadzwonić, ile czasu zajmuje im dojazd i co obiekt może robić w międzyczasie — często więcej, niż zakłada dział ochrony, i zawsze mniej, niż sugeruje dostawca.
Od mapy do modelu, który można uruchomić
Cyfrowy bliźniak czyni wnioski audytu sprawdzalnymi.
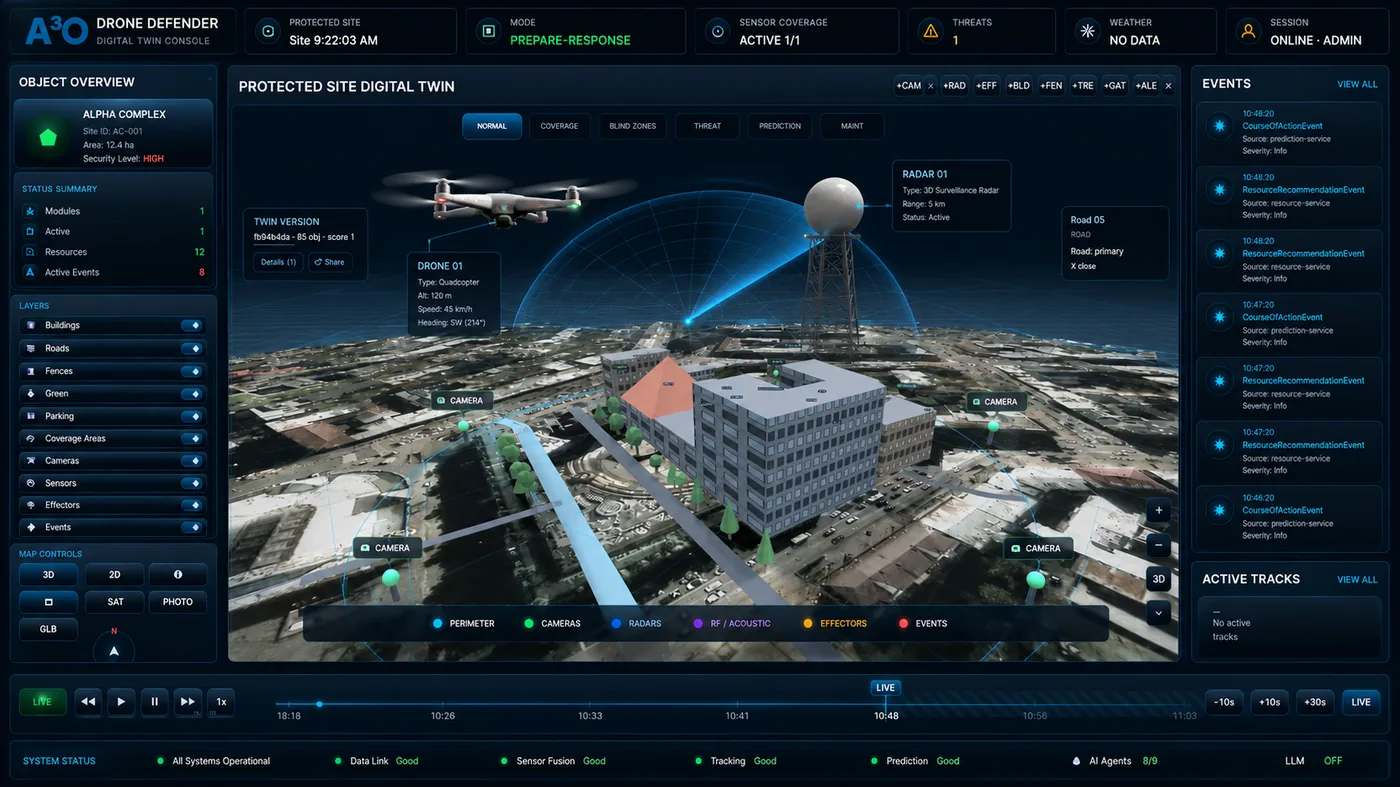
Tradycyjnym wynikiem audytu podatności jest dokument. Dokumenty opisują martwe pola. Nie da się przez nie przelecieć. Przestrzenny cyfrowy bliźniak obiektu zmienia to, co audyt potrafi wykazać. Zbudowany z danych otwartych albo z fotogrametrii o dokładności centymetrowej, bliźniak niesie to, co naprawdę rozstrzyga o wyniku: budynki i ich wysokości, rzeźbę terenu, linie ogrodzeń, roślinność oraz pozycje istniejących kamer i czujników z rzeczywistymi bryłami pokrycia. Pokrycie i martwe pola przestają być szacunkiem rysowanym na zdjęciu satelitarnym, a stają się wynikiem obliczonym. Widać, gdzie kończy się pole widzenia czujnika, gdzie dwa pola się nie nakładają i jak wygląda niskie podejście wzdłuż skraju lasu z każdej już zainstalowanej kamery — zanim ktokolwiek zostanie poproszony o zatwierdzenie zakupu. Po stronie analitycznej platforma robi już to, co czyni bliźniaka użytecznym, a nie ozdobnym: łączy dane czujników w pojedyncze ślady, ocenia ryzyko pokazując swoje rozumowanie i wysuwa ślad do przodu, tak by operator widział, dokąd obiekt zmierza, a nie gdzie był. Symulacja ataków na bliźniaku — przelatywanie w modelu scenariuszowych i przeciwstawnych profili podejścia, by ustalić, które czujniki reagują, w jakiej kolejności i ile czasu zostaje operatorowi — oraz tryb szkolenia operatorów z przeciwstawną SI są dostępne dla uczestników programu pilotażowego. Oba działają w środowisku A3O Mini Rapid na kompleksie A3O Mini rozstawionym na obiekcie: są częścią platformy roboczej, a nie osobną usługą. Dlatego symulacja towarzyszy pilotażowi, a nie raportowi.
Zagrożenie zmienia się szybciej niż papiery
Dlaczego audyt jest punktem odniesienia, a nie certyfikatem.
W większości dziedzin bezpieczeństwa ocena starzeje się z godnością. Ogrodzenie pozostaje ogrodzeniem; zamek nie zyskuje nowej możliwości dlatego, że ktoś opublikował artykuł. Zagrożenie dronowe tak się nie zachowuje. Omawiane zdolności składa się z podzespołów konsumenckich, przerabia w tygodniach i rozpowszechnia jawnie — a każda iteracja może unieważnić założenie, które wcześniejszy audyt uznał za rozstrzygnięte. Ciąg jest łatwy do prześledzenia. Na obiekcie ocenianym w 2023 roku rozsądnie pytano, które pasma radiowe obserwować. W 2025 roku drony FPV na światłowodzie — rozwijające za sobą dziesięć do dwudziestu kilometrów szkła i nieemitujące niczego — przeszły z ciekawostki do wyposażenia standardowego, a pytanie, co robić, gdy nie ma sygnału, stało się nie do ominięcia. W sierpniu 2026 roku Lipsk dołożył drugi wariant: sterowanie przeniosło się do publicznej sieci komórkowej, a statek powietrzny wyglądał jak telefon. Żaden z nich nie wymagał nowej fizyki. Oba wymagały, by ktoś zauważył, że wszyscy nasłuchują w tym samym miejscu. Kierunek jest stały: z dala od wszystkiego, co się zdradza. Autonomia pokładowa niepotrzebująca łącza w trakcie podejścia, trasy zaprogramowane wcześniej, roje i miniaturyzacja — Komisja Europejska nazywa właśnie te zagrożenia wielowektorowymi w swoim planie działania — oraz płatowce, których skuteczna powierzchnia odbicia mierzy się w setnych metra kwadratowego. Tymczasem asymetria pozostaje brutalna: kilkaset euro sprzętu wobec zamknięcia lotniska, a europejskie incydenty przy infrastrukturze krytycznej wzrosły czterokrotnie między 2024 a 2025 rokiem. Praktyczny wniosek to nie zniechęcenie. To że audyt trzeba pisać tak, by dało się go odtworzyć. Dyrektywa CER ustawia próg regulacyjny na przegląd raz na cztery lata; w tej dziedzinie cztery lata to długo, a przegląd warto robić wtedy, gdy zmienia się obraz zagrożenia, a nie gdy wskaże kalendarz. To także najmocniejszy praktyczny argument, by budować obiekt jako model, a nie jako dokument: sprawdzenie nowego profilu podejścia na istniejącym bliźniaku to krótkie ćwiczenie, podczas gdy badanie obiektu od zera to projekt.
Cztery sposoby, by audyt stał się bezużyteczny
Tanio ich uniknąć, drogo odkryć je później.
Audyt, który daje listę zakupów i żadnej mapy, zawiódł, niezależnie od ceny. Powtarzające się błędy są na tyle stałe, że da się je nazwać.
Co powinieneś mieć w ręku na koniec
Gotowe do decyzji, a nie prezentacja handlowa.
Zakończony audyt ma pozwolić zarządowi zatwierdzić albo odrzucić budżet bez dodatkowych badań. W praktyce to pięć dokumentów: profil zagrożenia dla tego konkretnego zakładu, z wiarygodnymi scenariuszami i oceną ryzyka; mapa pokrycia i martwych pól pokazująca, co obecne czujniki naprawdę widzą i gdzie są szwy; rekomendowane rozmieszczenie wykrywania z pozycjami i uzasadnieniem, wymiarowane na zasoby, a nie na ogrodzenie; zalecenia dotyczące reagowania i polityki, mówiące, co jest tu prawnie możliwe oraz jaki jest proces zgody i dowodzenia, by to wykonać; a także etapowa mapa drogowa wdrożenia z budżetem orientacyjnym, tak by pierwszy etap bronił się sam, a reszta mogła poczekać na finansowanie. Tam, gdzie zbudowano cyfrowego bliźniaka, obliczenia pokrycia i wynikające z nich mapy są częścią tego zestawu. Sam bliźniak jest środowiskiem roboczym, a nie dokumentem: działa w A3O Mini Rapid na kompleksie A3O Mini i zostaje na obiekcie tak długo, jak długo stoi ten kompleks. Dobrze użyty audyt staje się specyfikacją, na podstawie której kupujesz — i dokumentem, który pokazujesz regulatorowi, gdy zapyta, jak doszedłeś do swoich wniosków.
Częste pytania
Czym jest audyt podatności na drony?
Oceną na miejscu tego, jak bardzo zakład jest narażony na zagrożenia ze strony dronów. Mapuje korytarze podejścia, przestrzeń powietrzną, martwe pola czujników, ekspozycję RF i GNSS, zasoby krytyczne oraz prawne ograniczenia reagowania i kończy się uszeregowanym planem z kwotami na zamknięcie luk.
Czym różni się od pokazu systemu antydronowego?
Pokaz pokazuje, co produkt robi w warunkach wybranych przez dostawcę. Audyt ustala, czego potrzebuje Twój obiekt, niezależnie od jakiegokolwiek produktu, i daje specyfikację, którą produkt będzie potem musiał spełnić. Właśnie ta kolejność chroni przed kupieniem czujnika, który nie zobaczy podejścia mającego rzeczywiste znaczenie.
Czy to obowiązek prawny?
Jeżeli Twoja organizacja została wskazana jako podmiot krytyczny na podstawie dyrektywy (UE) 2022/2557, ocena ryzyka obejmująca zagrożenia hybrydowe jest obowiązkowa i ma powstać w ciągu dziewięciu miesięcy od wskazania. Dla pozostałych nie jest — ale ubezpieczyciele, regulatorzy i rady nadzorcze coraz częściej pytają, jak ustalono ekspozycję, a «kupiliśmy detektor» nie jest odpowiedzią.
Ile trwa audyt?
Prace terenowe na pojedynczym obiekcie zajmują zwykle od jednego do trzech dni, zależnie od wielkości i złożoności, przy równoległym pomiarze widma i modelowaniu pokrycia. Potem powstają raport i wyceniona mapa drogowa. Zbiory wielu lokalizacji ocenia się zwykle najpierw na reprezentatywnej próbce, a następnie ekstrapoluje.
Jak często powtarzać audyt?
Dyrektywa CER wymaga przeglądu co najmniej raz na cztery lata, i to jest próg, a nie cel. W praktyce wyzwalaczem powinna być zmiana obrazu zagrożenia albo obiektu: rozpowszechnia się nowa klasa podejścia, wyrasta sąsiedni budynek, przenosi się proces, wymienia się czujnik. Gdy obiekt istnieje jako model, powrót do niego jest tani: nowy profil podejścia sprawdza się na istniejącym bliźniaku, zamiast badać teren od nowa.
Co nam zostaje po audycie — bliźniak czy tylko raport?
Raport, mapa pokrycia i martwych pól, obliczenia i mapa drogowa zostają u Ciebie w każdym przypadku. To dokumenty samodzielne i wystarczają do oceny ofert dostawców. Interaktywny bliźniak nie jest plikiem, lecz środowiskiem roboczym: żyje w A3O Mini Rapid i działa na kompleksie A3O Mini rozstawionym na obiekcie. Bliźniak zostaje więc u Ciebie tak długo, jak długo stoi ten kompleks — w trakcie programu pilotażowego albo po wdrożeniu.
Czy musimy potem coś kupić?
Nie, a audyt, który to zakłada, jest złym audytem. Częstym i całkowicie uprawnionym wynikiem jest to, że istniejące kamery i procedury pokrywają więcej, niż się spodziewano, a właściwy następny krok jest wąski — jeden czujnik w martwym kącie albo zmiana na liście osób, do których dzwoni się w nocy.
Czy audyt powie nam, czy wolno nam przechwycić drona?
Powie, na co pozwala prawo Twojej jurysdykcji na Twoim obiekcie, kto ma uprawnienia i co wolno Ci robić w czasie oczekiwania. Nie może udzielić zezwolenia. Wykrywanie pasywne jest w UE szeroko dozwolone; zagłuszanie zwykle nie; przechwycenie jest zwykle zastrzeżone dla wyznaczonych służb. Komisja zachęciła państwa członkowskie do poszerzenia tego, co wolno operatorom, ale dopóki prawo krajowe się nie zmieni, ograniczenie jest realne.
Znajdź lukę, zanim ktoś znajdzie ją za Ciebie
Zacznij od audytu, a nie od zamówienia.
Najdroższy sposób odkrycia martwego pola to odkryć je w środku incydentu. Audyt podatności zakładu na drony mapuje Twoją rzeczywistą ekspozycję — korytarze podejścia, szwy w pokryciu czujników, warunki RF i GNSS, uprawnienia do reagowania — i zamienia «potrzebujemy ochrony antydronowej» w plan z liczbami. To także dokument, który czyni obronnym całą późniejszą pracę. Zamów audyt swojego obiektu poniżej.
Chcesz omówić ochronę swojego obiektu?
Zacznij od krótkiej konsultacji, demo na żywo lub ustrukturyzowanego programu pilotażowego.