Audit di vulnerabilità ai droni: che cosa esamina davvero
Lipsia/Halle aveva una protezione antidrone. Non vide mai il drone che colpì un An-124 in sosta, perché quel drone parlava 5G e non radio. Un audit di vulnerabilità esiste per trovare questo tipo di falla prima che la trovi un incidente. Per i soggetti critici dell'UE, il conto alla rovescia è già iniziato.
In sintesi
L'audit di vulnerabilità in poche righe.
Un audit di vulnerabilità ai droni non è una dimostrazione di prodotto né un elenco di apparecchiature. È una risposta strutturata a una sola domanda: come farebbe davvero un drone a raggiungere ciò che vi sta a cuore, e che cosa accadrebbe poi. Il risultato è un piano prioritizzato e quantificato, che funge anche da capitolato per l'acquisto.
Un aeroporto protetto e un drone che nessuno vide
Che cosa è successo davvero a Lipsia/Halle.
La sera del 4 agosto 2026 un quadricottero FPV grande come un forno a microonde sorvolò l'aeroporto di Lipsia/Halle e colpì l'ala di un Antonov An-124 in sosta, vicino al serbatoio del carburante. Trasportava circa 800 grammi di esplosivo. La carica non detonò, il drone rimbalzò e si fermò sul piazzale, dove un autista di bus aeroportuale lo notò circa quattro ore più tardi. Un secondo drone entrò in collisione con un Boeing 757 a circa 400 metri durante una riattaccata; l'equipaggio dichiarò emergenza e dirottò su Hannover. Un terzo drone, con 50 grammi di RDX, fu trovato dieci giorni dopo in un campo a ovest dell'aeroporto. Ciò che conta per chi sta valutando il proprio sito non è l'esplosivo. È il collegamento di comando. Il drone montava un router 5G e due schede SIM, non aveva luci di navigazione e volava attraverso una rete cellulare commerciale — il che significa che, per un sistema antidrone convenzionale in ascolto dei protocolli di controllo, era indistinguibile da un normale telefono. Gli investigatori trovarono poi un'antenna su un albero vicino, apparentemente usata come ripetitore. Lipsia non era un sito privo di protezione. Gli apparati c'erano. Poggiavano su un presupposto — che un drone ostile si tradisca su bande radio note — e l'attaccante semplicemente si rifiutò di rispettarlo. Le autorità tedesche parlarono di un nuovo livello di pericolo e in risposta raddoppiarono le unità antidrone della polizia federale. Un audit di vulnerabilità è esattamente la procedura che dovrebbe far emergere quel presupposto sulla carta, in anticipo, finché correggerlo costa poco.
Per i soggetti critici non è più facoltativo
Il conto alla rovescia della Direttiva CER è già iniziato.
La direttiva (UE) 2022/2557 sulla resilienza dei soggetti critici ha cambiato lo status di questo lavoro. Gli Stati membri dovevano individuare i propri soggetti critici entro il 17 luglio 2026. Una volta designato, un soggetto dispone di nove mesi per svolgere una valutazione dei rischi ai sensi dell'articolo 12, il che colloca il limite al 17 aprile 2027, con gli obblighi pieni applicabili dal 17 maggio 2027. Tale valutazione deve coprire tutti i rischi rilevanti, naturali e di origine umana, incluse esplicitamente le minacce ibride. Dopo due anni di incidenti nei cieli europei, l'inclusione dei droni non è in discussione. Il Piano d'azione della Commissione europea sulla sicurezza dei droni e sui contrasti (COM(2026) 81 final dell'11 febbraio 2026) va oltre. In esso la Commissione si impegna a pubblicare orientamenti per i soggetti critici ai sensi della Direttiva CER, con raccomandazioni specifiche sulle minacce dei droni, a proporre uno schema volontario di stress test che consenta agli Stati membri di valutare la resilienza delle proprie infrastrutture critiche alle intrusioni di droni, e a sviluppare uno schema di certificazione dei sistemi antidrone. Incoraggia inoltre gli Stati membri a costruire il quadro giuridico che permetta agli operatori civili di infrastrutture di adottare misure correttive, compresa la neutralizzazione — cosa che oggi la maggior parte non può fare.
Sei cose che un audit serio esamina
Non un elenco di prodotti, ma una mappa delle vie che portano da voi.
Un audit di vulnerabilità guarda al sito come farebbe un operatore ostile che prepara la propria azione, e produce conclusioni capaci di reggere davanti a un comitato acquisti. Corridoi di avvicinamento e spazio aereo. Da dove può arrivare un velivolo, a quale quota, sfruttando quale rilievo e quale copertura. Una valle fluviale, il margine di un bosco, il tetto di un capannone vicino e una strada pubblica cambiano la risposta. Qui si individuano anche i punti di lancio: l'operatore deve stare da qualche parte, e nella maggior parte dei siti esistono solo poche posizioni plausibili. Asset e conseguenze. Non tutte le parti di un impianto meritano la stessa protezione. L'audit gerarchizza ciò che un'intrusione costerebbe davvero — fermo produttivo, messa in sicurezza, osservazione di un processo, danno fisico a un componente unico e insostituibile — e ragiona a ritroso da lì. Lo sforzo di protezione segue la conseguenza, non la lunghezza della recinzione. Ambiente RF e GNSS. Misurato, non presunto. Com'è lo spettro ambientale sul posto, dove si colloca il rumore di fondo, quali interferenze genera l'impianto stesso, quanto il GNSS è esposto a disturbo e spoofing. Qui si pone anche la domanda di Lipsia: lo strato di rilevamento previsto presuppone un collegamento di comando convenzionale, e che cosa accade se non c'è. Sensori esistenti e le cuciture tra loro. La maggior parte dei siti ha già telecamere, a volte un radar, spesso un sistema perimetrale. L'audit stabilisce che cosa coprono realmente contro un bersaglio piccolo, basso e lento — in genere molto meno della portata dichiarata — e dove si trovano le cuciture. La copertura sulla carta e quella reale divergono soprattutto a bassa quota e a breve distanza. Il tempo, misurato da un capo all'altro. Dalla prima rilevazione al momento in cui una persona ha ciò che le serve per decidere. È il numero che la maggior parte dei siti non ha mai misurato, ed è quello che determina l'esito. Una portata di rilevamento di quattro chilometri non vale nulla se l'allarme arriva su uno schermo che nessuno guarda, o a un operatore che poi impiega undici minuti per raggiungere qualcuno con autorità. Autorità giuridica e organizzativa. Che cosa è permesso in questa giurisdizione, in questo sito. Il rilevamento passivo è ampiamente lecito nell'UE. Il disturbo intenzionale di norma non lo è, e vicino a un aeroporto è insieme illegale e pericoloso. L'intercettazione è quasi sempre riservata ad autorità designate. L'audit mette a verbale chi può agire, chi va chiamato, quanto tempo impiegano ad arrivare e che cosa il sito può fare nel frattempo — spesso più di quanto la squadra di sicurezza supponga, e sempre meno di quanto un fornitore lasci intendere.
Dalla mappa al modello eseguibile
Un gemello digitale rende verificabili le conclusioni dell'audit.
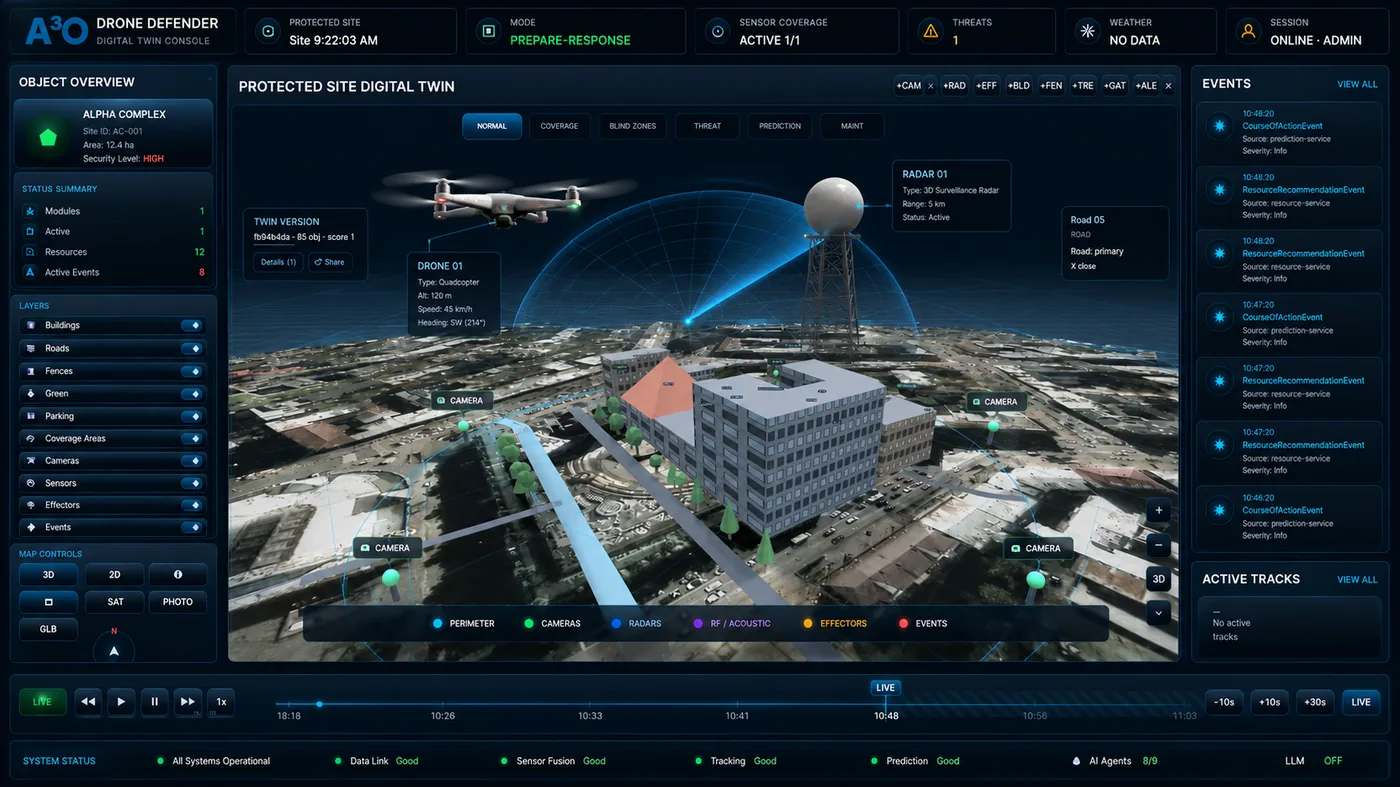
Il risultato tradizionale di un audit di vulnerabilità è un documento. I documenti descrivono i punti ciechi. Non permettono di attraversarli in volo. Un gemello digitale spaziale del sito cambia ciò che un audit riesce a dimostrare. Costruito da dati aperti o da fotogrammetria al centimetro, il gemello porta con sé ciò che davvero determina la risposta: gli edifici e le loro altezze, il rilievo, le linee di recinzione, la vegetazione, e le posizioni delle telecamere e dei sensori esistenti con i loro volumi di copertura reali. Copertura e punti ciechi smettono di essere una stima abbozzata su un'immagine satellitare e diventano un risultato calcolato. Si vede dove finisce il campo visivo di un sensore, dove due campi non si sovrappongono, e come appare un avvicinamento basso lungo un margine boschivo da ciascuna telecamera già installata — prima che a qualcuno sia chiesto di approvare un acquisto. Sul lato analitico la piattaforma fa già ciò che rende un gemello utile anziché decorativo: fonde gli ingressi dei sensori in tracce uniche, valuta il rischio mostrando il proprio ragionamento, e proietta la traccia in avanti perché l'operatore veda dove un oggetto sta andando e non dov'era. La simulazione d'attacco contro il gemello — far volare nel modello profili di avvicinamento scriptati e avversariali per stabilire quali sensori reagiscono, in quale ordine e quanto tempo resta all'operatore — e la modalità di addestramento operatori con IA avversariale sono disponibili ai partecipanti del programma pilota. Entrambe girano nell'ambiente A3O Mini Rapid sul complesso A3O Mini installato in sito: fanno parte della piattaforma di lavoro e non di un servizio separato. Per questo la simulazione accompagna un pilota e non un rapporto.
La minaccia cambia più in fretta della burocrazia
Perché un audit è una linea di base e non un certificato.
Nella maggior parte delle discipline di sicurezza una valutazione invecchia con dignità. Una recinzione resta una recinzione; una serratura non acquisisce una capacità nuova perché qualcuno ha pubblicato un articolo. La minaccia dei droni non si comporta così. Le capacità in gioco vengono assemblate con componenti di consumo, iterate in settimane e diffuse apertamente — e ogni iterazione può invalidare un presupposto che un audit precedente dava per risolto. La sequenza è facile da seguire. In un sito valutato nel 2023 si chiedeva ragionevolmente quali bande radio sorvegliare. Nel 2025 i droni FPV in fibra ottica — che srotolano dietro di sé dieci o venti chilometri di vetro e non emettono nulla — erano passati da curiosità a dotazione standard, e la domanda su che cosa fare quando non c'è segnale è diventata ineludibile. Nell'agosto 2026 Lipsia ha aggiunto una seconda variante: il comando è passato su una rete cellulare pubblica e il velivolo sembrava un telefono. Nessuna delle due ha richiesto fisica nuova. Entrambe hanno richiesto che qualcuno notasse che tutti ascoltavano nello stesso punto. La direzione è costante: allontanarsi da tutto ciò che si tradisce. Autonomia a bordo che non ha bisogno di collegamento durante l'avvicinamento, rotte preprogrammate, sciami e miniaturizzazione — la Commissione europea nomina proprio queste minacce multivettore nel suo Piano d'azione — e cellule la cui sezione radar si misura in centesimi di metro quadrato. Nel frattempo l'asimmetria resta brutale: poche centinaia di euro di materiale contro la chiusura di un aeroporto, e gli incidenti europei vicino a infrastrutture critiche sono quadruplicati tra il 2024 e il 2025. La conseguenza pratica non è lo scoraggiamento. È che un audit va scritto per poter essere rigiocato. La Direttiva CER fissa il minimo regolatorio a una revisione ogni quattro anni; in questo campo quattro anni sono molti, e conviene rivedere quando cambia il quadro della minaccia, non quando lo indica il calendario. È anche l'argomento pratico più forte per costruire il sito come modello anziché come documento: provare un nuovo profilo di avvicinamento contro un gemello esistente è un esercizio breve, mentre ristudiare un sito da zero è un progetto.
Quattro modi per rendere inutile un audit
Poco costosi da evitare, cari da scoprire dopo.
Un audit che produce una lista della spesa e nessuna mappa ha fallito, qualunque sia stato il prezzo. Gli errori ricorrenti sono abbastanza costanti da poter essere nominati.
Che cosa dovete avere in mano alla fine
Pronto per la decisione, non una presentazione commerciale.
Un audit concluso deve permettere a una direzione di approvare o respingere un budget senza ulteriori studi. In pratica sono cinque documenti: un profilo di minaccia per questo specifico impianto, con gli scenari plausibili e una valutazione del rischio; una mappa di copertura e punti ciechi che mostri che cosa vedono davvero i sensori attuali e dove sono le cuciture; una disposizione di rilevamento raccomandata con posizioni e motivazioni, dimensionata sugli asset e non sulla recinzione; raccomandazioni di risposta e di policy che indichino che cosa è giuridicamente possibile qui e il processo di autorizzazione e di prova per eseguirlo; e una roadmap di implementazione per fasi con budget indicativo, in modo che la prima fase si regga da sola e il resto possa attendere i fondi. Quando è stato costruito un gemello digitale, i calcoli di copertura e le mappe che ne derivano fanno parte di quell'insieme. Il gemello stesso è un ambiente di lavoro e non un documento: gira in A3O Mini Rapid sul complesso A3O Mini e resta in sito finché resta quel complesso. Usato bene, l'audit diventa il capitolato con cui acquistate — e il documento che mostrate a un regolatore quando chiede come siete arrivati alle vostre conclusioni.
Domande frequenti
Che cos'è un audit di vulnerabilità ai droni?
Una valutazione in sito di quanto un impianto sia esposto alle minacce dei droni. Mappa corridoi di avvicinamento, spazio aereo, punti ciechi dei sensori, esposizione RF e GNSS, asset critici e i vincoli giuridici della risposta, e si chiude con un piano prioritizzato e quantificato per colmare le lacune.
In che cosa differisce da una dimostrazione di un sistema antidrone?
Una dimostrazione mostra che cosa fa un prodotto in condizioni scelte dal fornitore. Un audit stabilisce che cosa serve al vostro sito, indipendentemente da qualsiasi prodotto, e produce il capitolato che un prodotto dovrà poi soddisfare. È questo ordine a evitarvi di comprare un sensore incapace di vedere l'avvicinamento che conta davvero.
È un obbligo di legge?
Se la vostra organizzazione è stata designata soggetto critico ai sensi della direttiva (UE) 2022/2557, una valutazione dei rischi che copra le minacce ibride è obbligatoria, da consegnare entro nove mesi dalla designazione. Per gli altri non lo è — ma assicuratori, autorità e consigli di amministrazione chiedono sempre più spesso come è stata determinata l'esposizione, e «abbiamo comprato un rilevatore» non è una risposta.
Quanto dura un audit?
Il lavoro sul campo in un sito singolo richiede di norma da uno a tre giorni, a seconda delle dimensioni e della complessità, con il rilievo spettrale e la modellazione della copertura in parallelo. Seguono il rapporto e la roadmap quantificata. I patrimoni multisito vengono di solito valutati prima su un campione rappresentativo e poi estrapolati.
Ogni quanto va rifatto?
La Direttiva CER impone una revisione almeno ogni quattro anni, che è il minimo e non l'obiettivo. In pratica l'innesco dovrebbe essere un cambiamento nel quadro della minaccia o nel sito: si diffonde una nuova classe di avvicinamento, sorge un edificio vicino, si sposta un processo, si sostituisce un sensore. Quando il sito esiste come modello, tornarci costa poco: un nuovo profilo di avvicinamento si prova contro il gemello esistente anziché ristudiare il terreno.
Che cosa ci resta dopo l'audit — il gemello o solo un rapporto?
Il rapporto, la mappa di copertura e punti ciechi, i calcoli e la roadmap vi restano in ogni caso. Sono documenti autonomi e bastano a valutare le proposte dei fornitori. Il gemello interattivo non è un file ma un ambiente di lavoro: vive in A3O Mini Rapid e gira sul complesso A3O Mini installato in sito. Il gemello resta quindi con voi finché resta quel complesso — durante un programma pilota o dopo l'implementazione.
Siamo tenuti a comprare qualcosa dopo?
No, e un audit che lo presuppone è un cattivo audit. Un esito frequente e del tutto legittimo è che telecamere e procedure esistenti coprano più del previsto e che il passo successivo giusto sia stretto — un solo sensore in un angolo cieco, o un cambiamento nell'elenco di chi si chiama di notte.
Un audit può dirci se possiamo intercettare un drone?
Può dirvi che cosa consente la legge della vostra giurisdizione nel vostro sito, chi detiene l'autorità e che cosa potete fare nell'attesa. Non può concedere autorizzazioni. Il rilevamento passivo è ampiamente lecito nell'UE; il disturbo di norma non lo è; l'intercettazione è normalmente riservata ad autorità designate. La Commissione ha incoraggiato gli Stati membri ad ampliare ciò che gli operatori possono fare, ma finché la legge nazionale non cambia, il vincolo è reale.
Trovate la falla prima che la trovino per voi
Iniziate da un audit, non da un ordine d'acquisto.
Il modo più caro di scoprire un punto cieco è nel mezzo di un incidente. Un audit di vulnerabilità dell'impianto ai droni mappa la vostra esposizione reale — corridoi di avvicinamento, cuciture della copertura sensoriale, condizioni RF e GNSS, autorità di risposta — e trasforma «ci serve una protezione antidrone» in un piano con dei numeri. È anche il documento che rende difendibile tutto il lavoro successivo. Richiedete un audit per il vostro sito qui sotto.
Pronto a parlare del tuo sito?
Inizia con una breve consulenza, una demo dal vivo o un programma pilota strutturato.