Audit de vulnérabilité aux drones : ce qu'un audit de site examine vraiment
Leipzig/Halle disposait d'une protection anti-drone. Elle n'a jamais vu le drone qui a heurté un An-124 stationné, parce que ce drone parlait en 5G et non en radio. Un audit de vulnérabilité existe pour trouver ce genre de faille avant qu'un incident ne s'en charge. Pour les entités critiques de l'UE, le délai court déjà.
L'essentiel
L'audit de vulnérabilité en bref.
Un audit de vulnérabilité aux drones n'est ni une démonstration de produit ni une liste de matériel. C'est une réponse structurée à une seule question : comment un drone atteindrait-il réellement ce qui compte pour vous, et que se passerait-il ensuite. Le résultat est un plan chiffré et hiérarchisé — qui sert aussi de cahier des charges pour vos achats.
Un aéroport protégé, un drone non détecté
Ce qui s'est réellement passé à Leipzig/Halle.
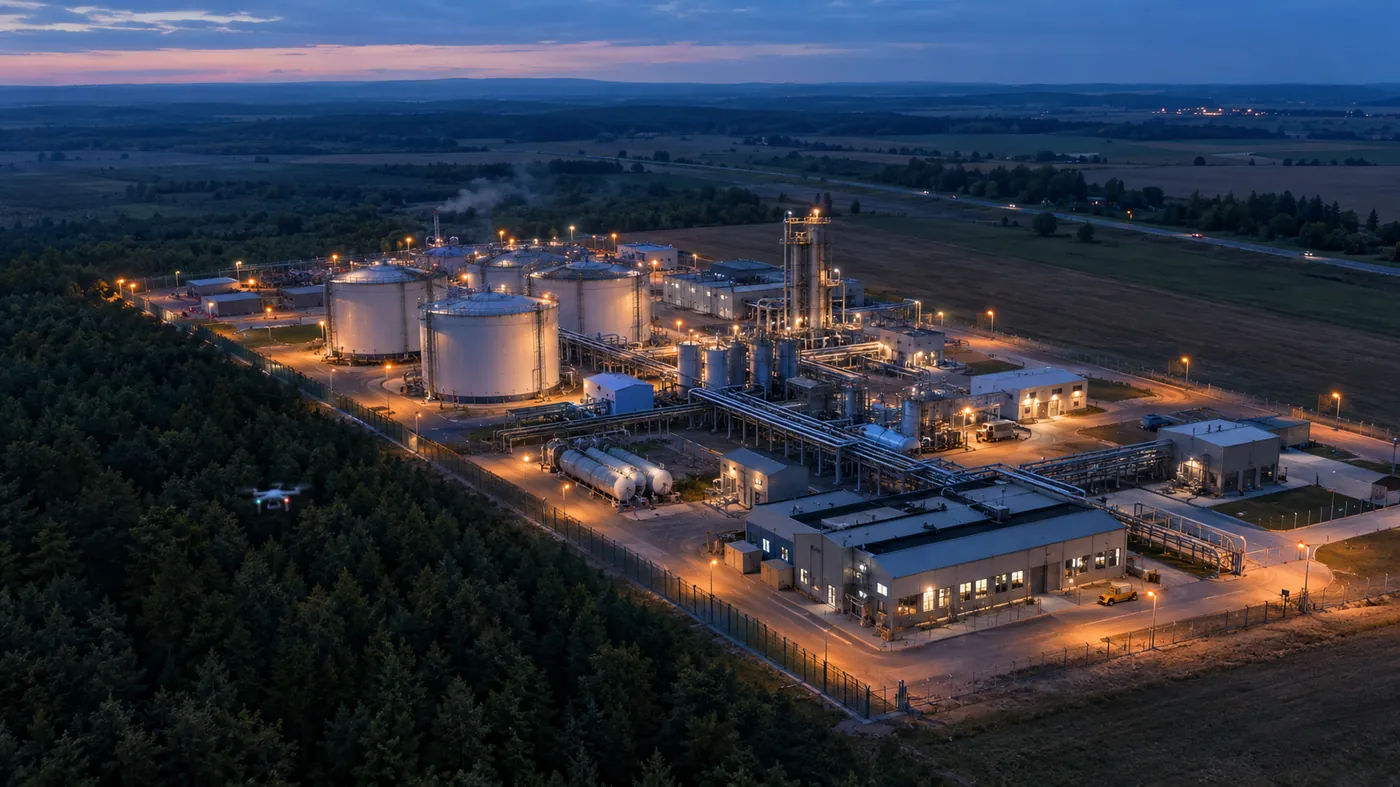
Le soir du 4 août 2026, un quadricoptère FPV de la taille d'un four à micro-ondes a survolé l'aéroport de Leipzig/Halle et heurté l'aile d'un Antonov An-124 stationné, près du réservoir. Il transportait environ 800 grammes d'explosif. La charge n'a pas détoné, le drone a ricoché et s'est posé sur l'aire de trafic, où un conducteur de bus de l'aéroport l'a remarqué environ quatre heures plus tard. Un second drone est entré en collision avec un Boeing 757 à environ 400 mètres lors d'une remise des gaz ; l'équipage a déclaré une urgence et s'est dérouté sur Hanovre. Un troisième drone, porteur de 50 grammes de RDX, a été retrouvé dix jours plus tard dans un champ à l'ouest de l'aéroport. Ce qui importe pour quiconque évalue son propre site, ce n'est pas l'explosif. C'est la liaison de commande. Le drone embarquait un routeur 5G et deux cartes SIM, n'avait pas de feux de navigation et volait via un réseau cellulaire — ce qui signifie que, pour un système anti-drone classique à l'écoute des protocoles de pilotage, il était indiscernable d'un téléphone mobile ordinaire. Les enquêteurs ont ensuite trouvé une antenne dans un arbre voisin, apparemment utilisée comme relais. Leipzig n'était pas un site sans protection. Les équipements étaient là. Ils reposaient sur une hypothèse — qu'un drone hostile se signale sur des bandes radio connues — et l'attaquant a simplement refusé de s'y conformer. Les autorités allemandes ont parlé d'un nouveau niveau de danger et ont doublé en réponse les unités anti-drone de la police fédérale. Un audit de vulnérabilité est précisément la procédure censée faire apparaître cette hypothèse sur le papier, à l'avance, tant qu'il est encore peu coûteux de la corriger.
Pour les entités critiques, ce n'est plus facultatif
Le délai de la directive REC court déjà.
La directive (UE) 2022/2557 sur la résilience des entités critiques a changé le statut de ce travail. Les États membres devaient identifier leurs entités critiques avant le 17 juillet 2026. Une fois désignée, une entité dispose de neuf mois pour réaliser une évaluation des risques au titre de l'article 12 — ce qui place la limite au 17 avril 2027, les obligations complètes s'appliquant à partir du 17 mai 2027. Cette évaluation doit couvrir tous les risques naturels et humains pertinents, y compris explicitement les menaces hybrides. Après deux années d'incidents dans le ciel européen, l'inclusion des drones ne se discute pas. Le plan d'action de la Commission européenne sur la sécurité des drones et la lutte anti-drone (COM(2026) 81 final du 11 février 2026) précise encore les choses. La Commission s'y engage à publier des lignes directrices pour les entités critiques au titre de la directive REC, avec des recommandations spécifiques sur les menaces liées aux drones, à proposer un plan volontaire de tests de résistance permettant aux États membres d'évaluer la résilience de leurs infrastructures critiques face aux intrusions de drones, et à élaborer un schéma de certification des systèmes anti-drone. Elle encourage également les États membres à bâtir le cadre juridique qui permettrait aux exploitants civils d'infrastructures de prendre des mesures correctives — y compris la neutralisation — ce que la plupart ne peuvent pas faire aujourd'hui.
Six choses qu'un véritable audit examine
Pas une liste de produits — une carte des chemins qui mènent à vous.
Un audit de vulnérabilité examine le site comme le ferait un opérateur hostile préparant son action, et produit des conclusions qui résistent à un comité d'achat. Couloirs d'approche et espace aérien. D'où un aéronef peut-il venir, à quelle altitude, en utilisant quel relief et quel couvert. Une vallée fluviale, une lisière de bois, le toit d'une usine voisine et une route publique modifient la réponse. C'est aussi là que sont identifiés les points de lancement : un opérateur doit se tenir quelque part, et sur la plupart des sites il n'existe qu'une poignée d'emplacements plausibles. Actifs et conséquences. Toutes les parties d'une installation ne méritent pas la même protection. L'audit hiérarchise ce qu'une intrusion coûterait réellement — arrêt de production, mise en sécurité, observation d'un procédé, dommage physique à un composant unique et irremplaçable — et raisonne à rebours. L'effort de protection suit la conséquence, pas la longueur de la clôture. Environnement RF et GNSS. Mesuré, non supposé. À quoi ressemble le spectre ambiant sur le site, où se situe le plancher de bruit, quelles interférences l'installation génère elle-même, à quel point le GNSS est exposé au brouillage et au leurrage. C'est aussi ici que se pose la question de Leipzig : la couche de détection prévue suppose-t-elle une liaison de commande classique, et que se passe-t-il s'il n'y en a pas. Capteurs existants et interstices entre eux. La plupart des sites disposent déjà de caméras, parfois d'un radar, souvent d'un système périmétrique. L'audit établit ce qu'ils couvrent réellement face à une cible petite, basse et lente — en général bien moins que la portée annoncée — et où se trouvent les coutures. La couverture sur le papier et la couverture réelle divergent le plus à basse altitude et à courte distance. Le temps, mesuré de bout en bout. De la première détection au moment où un être humain dispose des informations nécessaires pour décider. C'est le chiffre que la plupart des sites n'ont jamais mesuré, et c'est lui qui détermine l'issue. Une portée de détection de quatre kilomètres ne vaut rien si l'alerte arrive sur un écran que personne ne regarde, ou chez un opérateur qui a ensuite besoin de onze minutes pour joindre quelqu'un ayant autorité. Autorité juridique et organisationnelle. Ce qui est permis dans cette juridiction, sur ce site. La détection passive est largement licite dans l'UE. Le brouillage ne l'est généralement pas, et près d'un aéroport il est à la fois illégal et dangereux. L'interception est presque toujours réservée à des autorités désignées. L'audit consigne qui peut agir, qui doit être appelé, en combien de temps ils arrivent, et ce que le site a le droit de faire entre-temps — souvent davantage que ne le suppose l'équipe de sécurité, et toujours moins que ne le laisse entendre un fournisseur.
De la carte au modèle exécutable
Un jumeau numérique rend les conclusions de l'audit vérifiables.
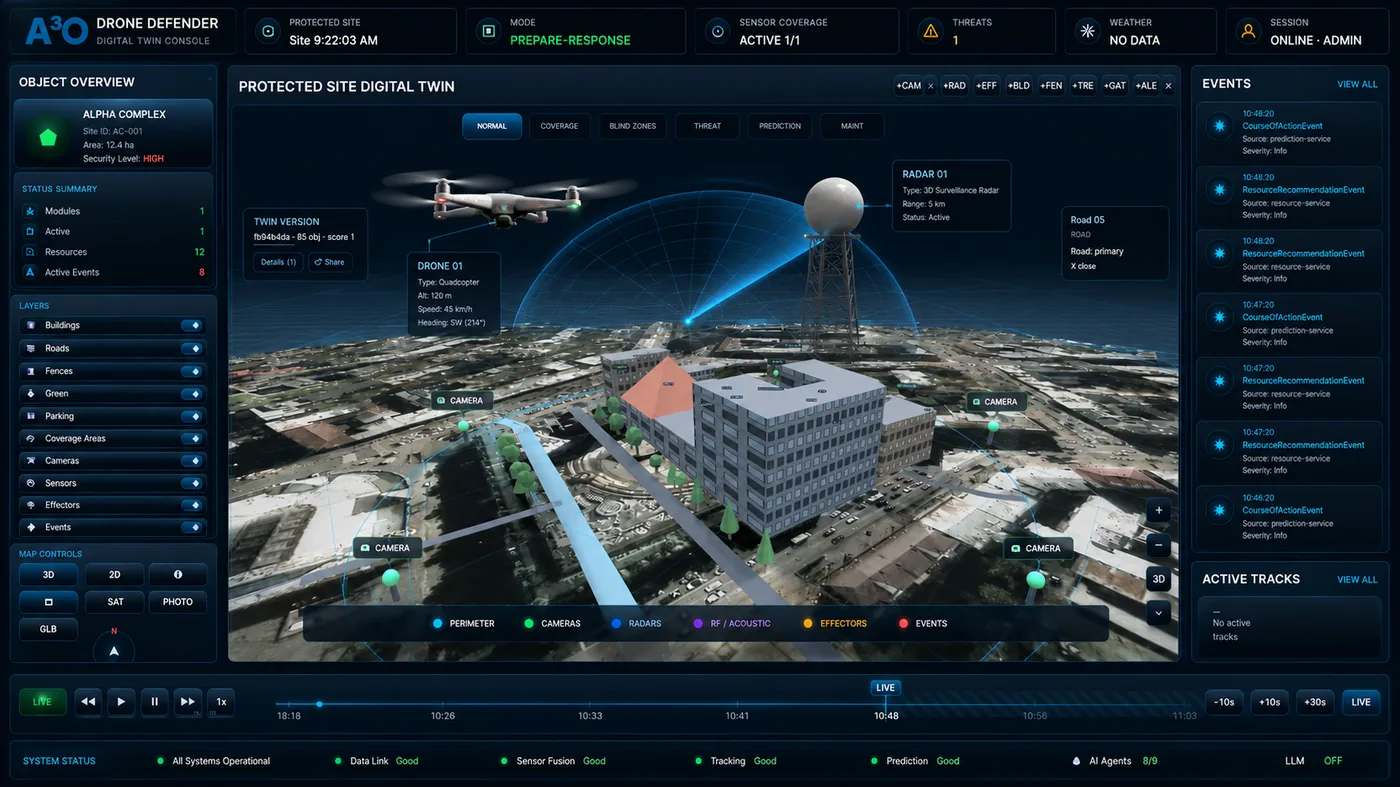
Le résultat traditionnel d'un audit de vulnérabilité est un document. Les documents décrivent les angles morts. Ils ne permettent pas de les traverser en vol. Un jumeau numérique spatial du site change ce qu'un audit est capable de démontrer. Construit à partir de données ouvertes ou d'une photogrammétrie au centimètre, le jumeau porte ce qui détermine réellement la réponse : les bâtiments et leurs hauteurs, le relief, les lignes de clôture, la végétation, et les positions des caméras et capteurs existants avec leurs volumes de couverture réels. La couverture et les zones aveugles cessent d'être une estimation esquissée sur une image satellite pour devenir un résultat calculé. On voit où s'arrête le champ de vision d'un capteur, où deux champs ne se recouvrent pas, et à quoi ressemble une approche basse le long d'une lisière depuis chaque caméra déjà installée — avant que quiconque ait été prié d'approuver un achat. Côté analyse, la plateforme accomplit déjà ce qui rend un jumeau utile plutôt que décoratif : elle fusionne les entrées des capteurs en pistes uniques, évalue le risque en joignant le raisonnement, et projette une piste vers l'avant afin qu'un opérateur voie où va un objet plutôt qu'où il était. La simulation d'attaque contre le jumeau — faire voler dans le modèle des profils d'approche scriptés et adverses pour établir quels capteurs réagissent, dans quel ordre, et combien de temps il reste à l'opérateur — ainsi que le mode d'entraînement des opérateurs avec une IA adverse sont accessibles aux participants du programme pilote. Les deux s'exécutent dans l'environnement A3O Mini Rapid sur le complexe A3O Mini déployé sur le site : ils font partie de la plateforme de travail et non d'un service distinct. C'est pourquoi la simulation accompagne un pilote, et non un rapport.
La menace évolue plus vite que la paperasse
Pourquoi un audit est une ligne de référence et non un certificat.
Dans la plupart des disciplines de sécurité, une évaluation vieillit avec dignité. Une clôture reste une clôture ; une serrure n'acquiert pas de nouvelle capacité parce que quelqu'un a publié un article. La menace drone ne se comporte pas ainsi. Les capacités en jeu sont assemblées à partir de composants grand public, itérées en quelques semaines et diffusées publiquement — et chaque itération peut invalider une hypothèse qu'un audit antérieur tenait pour acquise. La séquence est facile à retracer. Sur un site évalué en 2023, on demandait raisonnablement quelles bandes radio surveiller. En 2025, les drones FPV à fibre optique — déroulant derrière eux dix à vingt kilomètres de verre et n'émettant rien — étaient passés de la curiosité à l'équipement standard, et la question de savoir quoi faire lorsqu'il n'y a aucun signal est devenue incontournable. En août 2026, Leipzig a ajouté une seconde variante : la commande est passée sur un réseau cellulaire public, et l'aéronef ressemblait à un téléphone. Aucune des deux n'a exigé de nouvelle physique. Les deux ont exigé que quelqu'un remarque que tout le monde écoutait au même endroit. La direction est constante : s'éloigner de tout ce qui se signale. Autonomie embarquée n'exigeant aucune liaison pendant l'approche, routes préprogrammées, essaims et miniaturisation — la Commission européenne nomme précisément ces menaces multivectorielles dans son plan d'action — et cellules dont la surface équivalente radar se mesure en centièmes de mètre carré. Pendant ce temps, l'asymétrie reste brutale : quelques centaines d'euros de matériel contre la fermeture d'un aéroport, et les incidents européens près d'infrastructures critiques ont quadruplé entre 2024 et 2025. La conséquence pratique n'est pas le découragement. C'est qu'un audit doit être écrit pour être rejoué. La directive REC fixe le plancher réglementaire à une révision tous les quatre ans ; dans ce domaine, quatre ans c'est long, et la révision vaut d'être menée quand le tableau de la menace se déplace plutôt que quand le calendrier l'indique. C'est aussi l'argument pratique le plus fort pour bâtir le site comme un modèle plutôt que comme un document : tester un nouveau profil d'approche contre un jumeau existant est un exercice court, alors que réétudier un site depuis zéro est un projet.
Quatre façons de rendre un audit inutile
Peu coûteux à éviter, cher à découvrir plus tard.
Un audit qui produit une liste d'achats et aucune carte a échoué, quel qu'en ait été le prix. Les échecs récurrents sont assez constants pour être nommés.
Ce que vous devez avoir en main à la fin
Prêt pour la décision, pas une présentation commerciale.
Un audit achevé doit permettre à une direction d'approuver ou de rejeter un budget sans étude supplémentaire. En pratique, cela signifie cinq documents : un profil de menace pour cette installation précise, avec les scénarios plausibles et une cotation du risque ; une carte de couverture et de zones aveugles montrant ce que les capteurs actuels voient vraiment et où se trouvent les coutures ; une implantation de détection recommandée avec positions et justification, dimensionnée sur les actifs plutôt que sur la clôture ; des recommandations de réponse et de politique indiquant ce qui est juridiquement possible ici et le processus d'autorisation et de preuve pour l'exécuter ; et une feuille de route de déploiement par phases avec budget indicatif, de sorte que la première phase se défende seule et que le reste puisse attendre des crédits. Lorsqu'un jumeau numérique a été construit, les calculs de couverture et les cartes qui en découlent font partie de cet ensemble. Le jumeau lui-même est un environnement de travail et non un document : il s'exécute dans A3O Mini Rapid sur le complexe A3O Mini et reste sur le site aussi longtemps que ce complexe. Bien utilisé, l'audit devient le cahier des charges sur lequel vous achetez — et le document que vous présentez à un régulateur lorsqu'il demande comment vous êtes parvenu à vos conclusions.
Questions fréquentes
Qu'est-ce qu'un audit de vulnérabilité aux drones ?
Une évaluation sur site du degré d'exposition d'une installation aux menaces liées aux drones. Elle cartographie les couloirs d'approche, l'espace aérien, les zones aveugles des capteurs, l'exposition RF et GNSS, les actifs critiques et les contraintes juridiques pesant sur la réponse, et se termine par un plan hiérarchisé et chiffré pour combler les écarts.
En quoi diffère-t-il d'une démonstration de système anti-drone ?
Une démonstration montre ce qu'un produit fait dans des conditions choisies par le fournisseur. Un audit établit ce dont votre site a besoin, indépendamment de tout produit, et produit le cahier des charges qu'un produit devra ensuite satisfaire. C'est cet ordre qui vous évite d'acheter un capteur incapable de voir l'approche qui compte vraiment.
Est-ce une obligation légale ?
Si votre organisation a été désignée entité critique au titre de la directive (UE) 2022/2557, une évaluation des risques couvrant les menaces hybrides est obligatoire, à rendre dans les neuf mois suivant la désignation. Pour les autres, ce n'est pas obligatoire — mais assureurs, régulateurs et conseils demandent de plus en plus comment l'exposition a été établie, et « nous avons acheté un détecteur » n'est pas une réponse.
Combien de temps dure un audit ?
Le travail de terrain sur un site unique dure généralement un à trois jours selon la taille et la complexité, l'étude de spectre et la modélisation de couverture se faisant en parallèle. Viennent ensuite le rapport et la feuille de route chiffrée. Les patrimoines multisites sont normalement évalués d'abord sur un échantillon représentatif, puis extrapolés.
À quelle fréquence faut-il refaire un audit ?
La directive REC impose une révision au moins tous les quatre ans, ce qui est le plancher et non l'objectif. En pratique, le déclencheur devrait être un changement du tableau de la menace ou du site : une nouvelle classe d'approche se répand, un bâtiment voisin sort de terre, un procédé est déplacé, un capteur est remplacé. Lorsque le site existe sous forme de modèle, y revenir coûte peu : un nouveau profil d'approche est testé contre le jumeau existant plutôt qu'en réétudiant le terrain.
Que nous reste-t-il après l'audit — le jumeau ou seulement un rapport ?
Le rapport, la carte de couverture et de zones aveugles, les calculs et la feuille de route vous restent dans tous les cas. Ce sont des documents autonomes, et ils suffisent à évaluer les propositions des fournisseurs. Le jumeau interactif n'est pas un fichier mais un environnement de travail : il vit dans A3O Mini Rapid et s'exécute sur le complexe A3O Mini déployé sur le site. Le jumeau reste donc avec vous aussi longtemps que ce complexe — pendant un programme pilote, ou après le déploiement.
Sommes-nous tenus d'acheter quelque chose ensuite ?
Non, et un audit qui le présuppose est un mauvais audit. Une issue fréquente et parfaitement légitime est que les caméras et procédures existantes couvrent davantage que prévu et que la bonne étape suivante soit étroite — un seul capteur dans un angle aveugle, ou un changement dans la liste des personnes appelées la nuit.
Un audit peut-il nous dire si nous avons le droit d'intercepter un drone ?
Il peut vous dire ce que la loi de votre juridiction permet sur votre site, qui détient l'autorité et ce que vous pouvez faire en l'attendant. Il ne peut pas accorder d'autorisation. La détection passive est largement licite dans l'UE ; le brouillage ne l'est généralement pas ; l'interception est normalement réservée aux autorités désignées. La Commission a encouragé les États membres à élargir ce que les exploitants peuvent faire, mais tant que le droit national ne change pas, la contrainte est réelle.
Trouvez la faille avant qu'on ne la trouve pour vous
Commencez par un audit, pas par un bon de commande.
La façon la plus coûteuse de découvrir un angle mort est en plein incident. Un audit de vulnérabilité de l'installation aux drones cartographie votre exposition réelle — couloirs d'approche, coutures de la couverture capteurs, conditions RF et GNSS, autorité de réponse — et transforme « il nous faut une protection anti-drone » en un plan assorti de chiffres. C'est aussi le document qui rend défendable tout le travail qui suit. Demandez un audit pour votre site ci-dessous.
Prêt à discuter de la protection de votre site ?
Commencez par une courte consultation, une démo live ou un programme pilote structuré.