Auditoría de vulnerabilidad frente a drones: qué examina de verdad
Leipzig/Halle contaba con protección antidrón. Nunca vio el dron que impactó contra un An-124 estacionado, porque aquel dron hablaba 5G y no radio. Una auditoría de vulnerabilidad existe para encontrar esa clase de fallo antes de que lo encuentre un incidente. Para las entidades críticas de la UE, el reloj ya está en marcha.
Lo esencial
La auditoría de vulnerabilidad en pocas líneas.
Una auditoría de vulnerabilidad frente a drones no es una demostración de producto ni una lista de equipos. Es una respuesta estructurada a una sola pregunta: cómo llegaría realmente un dron hasta lo que a usted le importa, y qué ocurriría después. El resultado es un plan priorizado y presupuestado, que además sirve como pliego de condiciones para la compra.
Un aeropuerto protegido y un dron que nadie vio
Qué ocurrió realmente en Leipzig/Halle.
La noche del 4 de agosto de 2026, un cuadricóptero FPV del tamaño de un microondas sobrevoló el aeropuerto de Leipzig/Halle y golpeó el ala de un Antonov An-124 estacionado, cerca del depósito de combustible. Llevaba unos 800 gramos de explosivo. La carga no detonó, el dron rebotó y quedó en la plataforma, donde un conductor de autobús del aeropuerto lo vio unas cuatro horas más tarde. Un segundo dron colisionó con un Boeing 757 a unos 400 metros durante una maniobra de motor y al aire; la tripulación declaró emergencia y se desvió a Hannover. Un tercer dron, con 50 gramos de RDX, apareció diez días después en un campo al oeste del aeropuerto. Lo que importa a quien esté evaluando su propia instalación no es el explosivo. Es el enlace de mando. El dron llevaba un router 5G y dos tarjetas SIM, no tenía luces de navegación y volaba a través de una red móvil comercial, lo que significa que para un sistema antidrón convencional a la escucha de protocolos de control era indistinguible de un teléfono cualquiera. Los investigadores encontraron después una antena en un árbol cercano, al parecer usada como repetidor. Leipzig no era una instalación desprotegida. El equipo estaba allí. Descansaba sobre una hipótesis —que un dron hostil se delata en bandas de radio conocidas— y el atacante simplemente se negó a cumplirla. Las autoridades alemanas hablaron de un nuevo nivel de peligro y duplicaron en respuesta las unidades antidrón de la policía federal. Una auditoría de vulnerabilidad es exactamente el procedimiento que debe sacar esa hipótesis al papel, de antemano, mientras corregirla sigue siendo barato.
Para las entidades críticas ya no es opcional
El reloj de la Directiva CER ya corre.
La Directiva (UE) 2022/2557 sobre la resiliencia de las entidades críticas cambió el estatus de este trabajo. Los Estados miembros debían identificar a sus entidades críticas antes del 17 de julio de 2026. Una vez designada, una entidad dispone de nueve meses para realizar una evaluación de riesgos conforme al artículo 12, lo que sitúa el límite en el 17 de abril de 2027, con las obligaciones plenas aplicables desde el 17 de mayo de 2027. Esa evaluación debe cubrir todos los riesgos relevantes, naturales y de origen humano, incluidas explícitamente las amenazas híbridas. Tras dos años de incidentes en el cielo europeo, que los drones entren en esa categoría no se discute. El Plan de Acción de la Comisión Europea sobre seguridad de drones y contramedidas (COM(2026) 81 final, de 11 de febrero de 2026) va más allá. En él la Comisión se compromete a publicar orientaciones para las entidades críticas bajo la Directiva CER con recomendaciones específicas sobre amenazas de drones, a proponer un esquema voluntario de pruebas de resistencia para que los Estados miembros evalúen la resiliencia de sus infraestructuras críticas frente a intrusiones de drones, y a desarrollar un esquema de certificación de sistemas antidrón. También anima a los Estados miembros a construir el marco jurídico que permita a los operadores civiles de infraestructuras adoptar medidas correctivas, incluida la neutralización, algo que hoy la mayoría no puede hacer.
Seis cosas que examina una auditoría de verdad
No una lista de productos, sino un mapa de los caminos que llevan hasta usted.
Una auditoría de vulnerabilidad mira la instalación como lo haría un operador hostil que prepara su acción, y produce conclusiones capaces de resistir a un comité de compras. Corredores de aproximación y espacio aéreo. Desde dónde puede venir una aeronave, a qué altura, aprovechando qué relieve y qué cobertura. Un valle fluvial, la linde de un bosque, la cubierta de una nave vecina y una carretera pública cambian la respuesta. Aquí se identifican también los puntos de lanzamiento: el operador tiene que estar en algún sitio, y en la mayoría de las instalaciones solo hay un puñado de emplazamientos plausibles. Activos y consecuencias. No todas las partes de una instalación merecen la misma protección. La auditoría ordena lo que una intrusión costaría de verdad —parada de producción, activación de un modo seguro, observación de un proceso, daño físico a un componente único e irreemplazable— y razona hacia atrás desde ahí. El esfuerzo de protección sigue a la consecuencia, no a la longitud de la valla. Entorno de RF y GNSS. Medido, no supuesto. Cómo es el espectro ambiente en el emplazamiento, dónde está el suelo de ruido, qué interferencias genera la propia instalación, cuán expuesto está el GNSS a la interferencia y a la suplantación. Aquí se plantea también la pregunta de Leipzig: ¿la capa de detección prevista presupone un enlace de mando convencional, y qué ocurre si no lo hay? Sensores existentes y las costuras entre ellos. La mayoría de las instalaciones ya tienen cámaras, a veces un radar, a menudo un sistema perimetral. La auditoría establece qué cubren realmente frente a un objetivo pequeño, bajo y lento —por lo general mucho menos que el alcance anunciado— y dónde están las costuras. La cobertura sobre el papel y la real divergen sobre todo a baja altura y a corta distancia. El tiempo, medido de extremo a extremo. Desde la primera detección hasta el momento en que una persona tiene lo necesario para decidir. Es la cifra que la mayoría de las instalaciones nunca ha medido, y la que determina el desenlace. Un alcance de detección de cuatro kilómetros no vale nada si la alerta llega a una pantalla que nadie mira, o a un operador que después tarda once minutos en localizar a alguien con autoridad. Autoridad jurídica y organizativa. Qué está permitido en esta jurisdicción, en esta instalación. La detección pasiva es ampliamente lícita en la UE. La interferencia deliberada normalmente no lo es, y cerca de un aeropuerto es a la vez ilegal y peligrosa. La interceptación casi siempre está reservada a autoridades designadas. La auditoría deja constancia de quién puede actuar, a quién hay que llamar, cuánto tardan en llegar y qué puede hacer la instalación mientras tanto: a menudo más de lo que supone el equipo de seguridad, y siempre menos de lo que insinúa un proveedor.
Del mapa al modelo ejecutable
Un gemelo digital hace verificables las conclusiones de la auditoría.
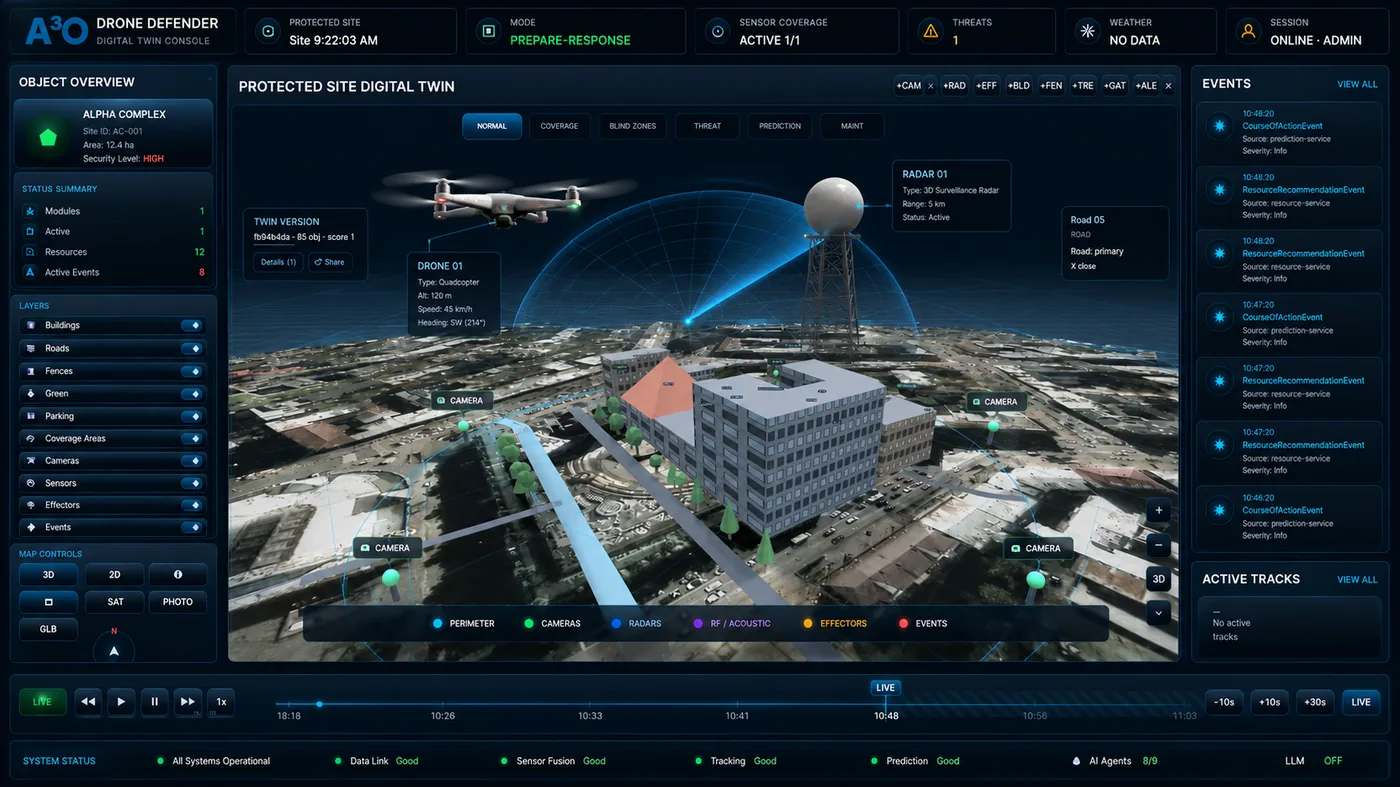
El resultado tradicional de una auditoría de vulnerabilidad es un documento. Los documentos describen los puntos ciegos. No permiten volar a través de ellos. Un gemelo digital espacial de la instalación cambia lo que una auditoría puede demostrar. Construido a partir de datos abiertos o de fotogrametría con precisión centimétrica, el gemelo lleva aquello que de verdad determina la respuesta: los edificios y sus alturas, el relieve, las líneas de valla, la vegetación y las posiciones de las cámaras y sensores existentes con sus volúmenes de cobertura reales. La cobertura y los puntos ciegos dejan de ser una estimación esbozada sobre una imagen de satélite y pasan a ser un resultado calculado. Se ve dónde termina el campo de visión de un sensor, dónde dos campos no se solapan y cómo se ve una aproximación baja a lo largo de una linde desde cada cámara ya instalada, antes de que nadie tenga que aprobar una compra. En el lado analítico, la plataforma ya hace lo que vuelve útil un gemelo en lugar de decorativo: fusiona entradas de sensores en trazas únicas, puntúa el riesgo mostrando su razonamiento y proyecta la traza hacia delante para que el operador vea hacia dónde va un objeto y no dónde estuvo. La simulación de ataques contra el gemelo —volar dentro del modelo perfiles de aproximación guionizados y adversarios para establecer qué sensores reaccionan, en qué orden y cuánto tiempo le queda al operador— y el modo de entrenamiento de operadores con IA adversaria están disponibles para los participantes del programa piloto. Ambos se ejecutan en el entorno A3O Mini Rapid sobre el complejo A3O Mini desplegado en la instalación: forman parte de la plataforma de trabajo, no de un servicio aparte. Por eso la simulación acompaña a un piloto y no a un informe.
La amenaza cambia más rápido que el papeleo
Por qué una auditoría es una línea base y no un certificado.
En la mayoría de las disciplinas de seguridad, una evaluación envejece con dignidad. Una valla sigue siendo una valla; una cerradura no adquiere una capacidad nueva porque alguien publique un artículo. La amenaza de los drones no se comporta así. Las capacidades en juego se ensamblan con componentes de consumo, se iteran en semanas y se difunden en abierto, y cada iteración puede invalidar una hipótesis que una auditoría anterior daba por resuelta. La secuencia es fácil de seguir. En una instalación evaluada en 2023 se preguntaba razonablemente qué bandas de radio vigilar. En 2025, los drones FPV de fibra óptica —desenrollando tras de sí diez o veinte kilómetros de vidrio y sin emitir nada— habían pasado de curiosidad a equipo estándar, y la pregunta de qué hacer cuando no hay señal se volvió ineludible. En agosto de 2026, Leipzig añadió una segunda variante: el mando se trasladó a una red móvil pública y la aeronave parecía un teléfono. Ninguna de las dos exigió física nueva. Ambas exigieron que alguien notara que todos escuchaban en el mismo sitio. La dirección es constante: alejarse de todo lo que se delata. Autonomía a bordo que no necesita enlace durante la aproximación, rutas preprogramadas, enjambres y miniaturización —la Comisión Europea nombra precisamente estas amenazas multivector en su Plan de Acción— y células cuya sección radar se mide en centésimas de metro cuadrado. Mientras tanto, la asimetría sigue siendo brutal: unos cientos de euros en equipo frente al cierre de un aeropuerto, y los incidentes europeos cerca de infraestructuras críticas se cuadruplicaron entre 2024 y 2025. La consecuencia práctica no es el desánimo. Es que una auditoría debe escribirse para poder reproducirse. La Directiva CER fija el suelo regulatorio en una revisión cada cuatro años; en este campo cuatro años es mucho tiempo, y conviene revisar cuando cambia el cuadro de amenaza y no cuando lo indica el calendario. Es también el argumento práctico más fuerte para construir la instalación como modelo y no como documento: probar un nuevo perfil de aproximación contra un gemelo existente es un ejercicio corto, mientras que reestudiar una instalación desde cero es un proyecto.
Cuatro formas de hacer inútil una auditoría
Baratas de evitar, caras de descubrir después.
Una auditoría que produce una lista de compras y ningún mapa ha fallado, cueste lo que cueste. Los fallos recurrentes son bastante constantes como para nombrarlos.
Qué debe tener en la mano al final
Listo para decidir, no una presentación comercial.
Una auditoría terminada debe permitir a una dirección aprobar o rechazar un presupuesto sin más estudios. En la práctica son cinco documentos: un perfil de amenaza para esta instalación concreta, con los escenarios plausibles y una valoración del riesgo; un mapa de cobertura y puntos ciegos que muestre qué ven de verdad los sensores actuales y dónde están las costuras; una disposición de detección recomendada con posiciones y justificación, dimensionada por activos y no por la valla; recomendaciones de respuesta y política que indiquen qué es jurídicamente posible aquí y el proceso de autorización y evidencia para ejecutarlo; y una hoja de ruta de despliegue por fases con presupuesto indicativo, de modo que la primera fase se sostenga sola y el resto pueda esperar financiación. Cuando se ha construido un gemelo digital, los cálculos de cobertura y los mapas derivados forman parte de ese conjunto. El gemelo en sí es un entorno de trabajo y no un documento: se ejecuta en A3O Mini Rapid sobre el complejo A3O Mini y permanece en la instalación mientras permanezca ese complejo. Bien usada, la auditoría se convierte en el pliego con el que usted compra, y en el documento que enseña a un regulador cuando pregunte cómo llegó a sus conclusiones.
Preguntas frecuentes
¿Qué es una auditoría de vulnerabilidad frente a drones?
Una evaluación in situ del grado de exposición de una instalación a las amenazas de drones. Traza corredores de aproximación, espacio aéreo, puntos ciegos de los sensores, exposición de RF y GNSS, activos críticos y las restricciones jurídicas de la respuesta, y termina con un plan priorizado y presupuestado para cerrar las brechas.
¿En qué se diferencia de una demostración de un sistema antidrón?
Una demostración muestra lo que hace un producto en condiciones elegidas por el proveedor. Una auditoría establece qué necesita su instalación, con independencia de cualquier producto, y produce el pliego que un producto deberá después satisfacer. Ese orden es lo que evita comprar un sensor incapaz de ver la aproximación que de verdad importa.
¿Es una obligación legal?
Si su organización ha sido designada entidad crítica bajo la Directiva (UE) 2022/2557, una evaluación de riesgos que cubra las amenazas híbridas es obligatoria y debe entregarse en los nueve meses siguientes a la designación. Para los demás no lo es, pero aseguradoras, reguladores y consejos preguntan cada vez más cómo se determinó la exposición, y «compramos un detector» no es una respuesta.
¿Cuánto dura una auditoría?
El trabajo de campo en una instalación única suele llevar de uno a tres días según el tamaño y la complejidad, con el estudio de espectro y el modelado de cobertura en paralelo. Después vienen el informe y la hoja de ruta presupuestada. Los conjuntos multiemplazamiento se evalúan normalmente primero sobre una muestra representativa y luego se extrapolan.
¿Con qué frecuencia hay que repetirla?
La Directiva CER exige revisión al menos cada cuatro años, que es el suelo y no el objetivo. En la práctica, el disparador debería ser un cambio en el cuadro de amenaza o en la instalación: se difunde una nueva clase de aproximación, se levanta un edificio vecino, se traslada un proceso, se sustituye un sensor. Cuando la instalación existe como modelo, volver sobre ella es barato: un nuevo perfil de aproximación se prueba contra el gemelo existente en lugar de reestudiar el terreno.
¿Qué nos queda después de la auditoría: el gemelo o solo un informe?
El informe, el mapa de cobertura y puntos ciegos, los cálculos y la hoja de ruta le quedan en cualquier caso. Son documentos autónomos y bastan para evaluar propuestas de proveedores. El gemelo interactivo no es un archivo, sino un entorno de trabajo: vive en A3O Mini Rapid y se ejecuta sobre el complejo A3O Mini desplegado en la instalación. El gemelo permanece con usted mientras permanezca ese complejo, durante un programa piloto o tras el despliegue.
¿Estamos obligados a comprar algo después?
No, y una auditoría que lo presupone es una mala auditoría. Un desenlace frecuente y perfectamente legítimo es que las cámaras y procedimientos existentes cubran más de lo esperado y que el siguiente paso correcto sea estrecho: un solo sensor en un ángulo ciego, o un cambio en la lista de a quién se llama de noche.
¿Puede una auditoría decirnos si podemos interceptar un dron?
Puede decirle qué permite la ley de su jurisdicción en su instalación, quién tiene la autoridad y qué puede hacer usted mientras llega. No puede conceder permisos. La detección pasiva es ampliamente lícita en la UE; la interferencia normalmente no lo es; la interceptación suele estar reservada a autoridades designadas. La Comisión ha animado a los Estados miembros a ampliar lo que los operadores pueden hacer, pero mientras la ley nacional no cambie, la restricción es real.
Encuentre el fallo antes de que lo encuentren por usted
Empiece por una auditoría, no por un pedido.
La forma más cara de descubrir un punto ciego es en mitad de un incidente. Una auditoría de vulnerabilidad de la instalación frente a drones traza su exposición real —corredores de aproximación, costuras de la cobertura de sensores, condiciones de RF y GNSS, autoridad de respuesta— y convierte «necesitamos protección antidrón» en un plan con cifras. Es también el documento que hace defendible todo el trabajo posterior. Solicite una auditoría para su instalación más abajo.
¿Listo para hablar de la protección de su instalación?
Empiece con una breve consulta, una demo en vivo o un programa piloto estructurado.