Auditoria de vulnerabilidade a drones: o que ela realmente examina
Leipzig/Halle tinha proteção antidrone. Nunca viu o drone que atingiu um An-124 estacionado, porque esse drone falava 5G e não rádio. Uma auditoria de vulnerabilidade existe para encontrar esse tipo de falha antes que um incidente a encontre. Para as entidades críticas da UE, o relógio já está a contar.
O essencial
A auditoria de vulnerabilidade em poucas linhas.
Uma auditoria de vulnerabilidade a drones não é uma demonstração de produto nem uma lista de equipamento. É uma resposta estruturada a uma única pergunta: como é que um drone chegaria realmente àquilo que lhe importa, e o que aconteceria a seguir. O resultado é um plano priorizado e orçamentado, que serve também como caderno de encargos para a compra.
Um aeroporto protegido e um drone que ninguém viu
O que realmente aconteceu em Leipzig/Halle.
Na noite de 4 de agosto de 2026, um quadricóptero FPV do tamanho de um micro-ondas sobrevoou o aeroporto de Leipzig/Halle e atingiu a asa de um Antonov An-124 estacionado, junto ao depósito de combustível. Transportava cerca de 800 gramas de explosivo. A carga não detonou, o drone ressaltou e ficou na placa, onde um motorista de autocarro do aeroporto o notou cerca de quatro horas depois. Um segundo drone colidiu com um Boeing 757 a cerca de 400 metros durante uma manobra de arremetida; a tripulação declarou emergência e desviou-se para Hanôver. Um terceiro drone, com 50 gramas de RDX, foi encontrado dez dias mais tarde num campo a oeste do aeroporto. O que importa a quem esteja a avaliar as suas próprias instalações não é o explosivo. É a ligação de comando. O drone levava um router 5G e dois cartões SIM, não tinha luzes de navegação e voava através de uma rede móvel comercial — o que significa que, para um sistema antidrone convencional à escuta de protocolos de controlo, era indistinguível de um telemóvel comum. Os investigadores encontraram depois uma antena numa árvore próxima, aparentemente usada como repetidor. Leipzig não era uma instalação desprotegida. O equipamento estava lá. Assentava numa hipótese — a de que um drone hostil se denuncia em bandas de rádio conhecidas — e o atacante simplesmente recusou cumpri-la. As autoridades alemãs falaram de um novo nível de perigo e duplicaram em resposta as unidades antidrone da polícia federal. Uma auditoria de vulnerabilidade é exatamente o procedimento que deve trazer essa hipótese para o papel, antecipadamente, enquanto corrigi-la ainda é barato.
Para as entidades críticas já não é opcional
O relógio da Diretiva CER já corre.
A Diretiva (UE) 2022/2557 relativa à resiliência das entidades críticas mudou o estatuto deste trabalho. Os Estados-Membros tinham de identificar as suas entidades críticas até 17 de julho de 2026. Uma vez designada, a entidade dispõe de nove meses para realizar uma avaliação de riscos ao abrigo do artigo 12.º, o que coloca o limite em 17 de abril de 2027, com as obrigações plenas a aplicarem-se a partir de 17 de maio de 2027. Essa avaliação deve cobrir todos os riscos relevantes, naturais e de origem humana, incluindo explicitamente as ameaças híbridas. Após dois anos de incidentes no céu europeu, a inclusão dos drones não se discute. O Plano de Ação da Comissão Europeia sobre segurança de drones e contramedidas (COM(2026) 81 final, de 11 de fevereiro de 2026) vai mais longe. Nele a Comissão compromete-se a publicar orientações para as entidades críticas ao abrigo da Diretiva CER, com recomendações específicas sobre ameaças de drones, a propor um regime voluntário de testes de esforço que permita aos Estados-Membros avaliar a resiliência das suas infraestruturas críticas a intrusões de drones, e a desenvolver um esquema de certificação de sistemas antidrone. Incentiva ainda os Estados-Membros a construir o quadro jurídico que permita aos operadores civis de infraestruturas tomar medidas corretivas, incluindo a neutralização — algo que hoje a maioria não pode fazer.
Seis coisas que uma auditoria a sério examina
Não uma lista de produtos, mas um mapa dos caminhos que levam até si.
Uma auditoria de vulnerabilidade olha para as instalações como olharia um operador hostil a preparar a sua ação, e produz conclusões capazes de resistir a uma comissão de compras. Corredores de aproximação e espaço aéreo. De onde pode vir uma aeronave, a que altitude, aproveitando que relevo e que cobertura. Um vale fluvial, a orla de uma mata, a cobertura de uma nave vizinha e uma estrada pública mudam a resposta. É também aqui que se identificam os pontos de lançamento: o operador tem de estar algures, e na maioria das instalações existem apenas alguns locais plausíveis. Ativos e consequências. Nem todas as partes de uma instalação merecem a mesma proteção. A auditoria hierarquiza o que uma intrusão custaria de facto — paragem de produção, ativação de um modo seguro, observação de um processo, dano físico a um componente único e insubstituível — e raciocina a partir daí para trás. O esforço de proteção segue a consequência, não o comprimento da vedação. Ambiente de RF e GNSS. Medido, não presumido. Como é o espectro ambiente no local, onde está o piso de ruído, que interferências a própria instalação gera, quão exposto está o GNSS à interferência e à falsificação de sinal. É também aqui que se coloca a pergunta de Leipzig: a camada de deteção prevista pressupõe uma ligação de comando convencional, e o que acontece se não houver nenhuma. Sensores existentes e as costuras entre eles. A maioria das instalações já tem câmaras, por vezes um radar, muitas vezes um sistema perimetral. A auditoria estabelece o que cobrem realmente perante um alvo pequeno, baixo e lento — em geral bem menos do que o alcance anunciado — e onde ficam as costuras. A cobertura no papel e a real divergem sobretudo a baixa altitude e a curta distância. O tempo, medido de ponta a ponta. Da primeira deteção até ao momento em que uma pessoa tem o necessário para decidir. É o número que a maioria das instalações nunca mediu, e é ele que determina o desfecho. Um alcance de deteção de quatro quilómetros não vale nada se o alerta chega a um ecrã que ninguém observa, ou a um operador que depois demora onze minutos a localizar alguém com autoridade. Autoridade jurídica e organizacional. O que é permitido nesta jurisdição, nestas instalações. A deteção passiva é amplamente lícita na UE. A interferência deliberada normalmente não é, e junto a um aeroporto é simultaneamente ilegal e perigosa. A interceção está quase sempre reservada a autoridades designadas. A auditoria regista quem pode agir, a quem é preciso ligar, quanto tempo demoram a chegar e o que as instalações podem fazer entretanto — muitas vezes mais do que a equipa de segurança supõe, e sempre menos do que um fornecedor insinua.
Do mapa ao modelo executável
Um gémeo digital torna verificáveis as conclusões da auditoria.
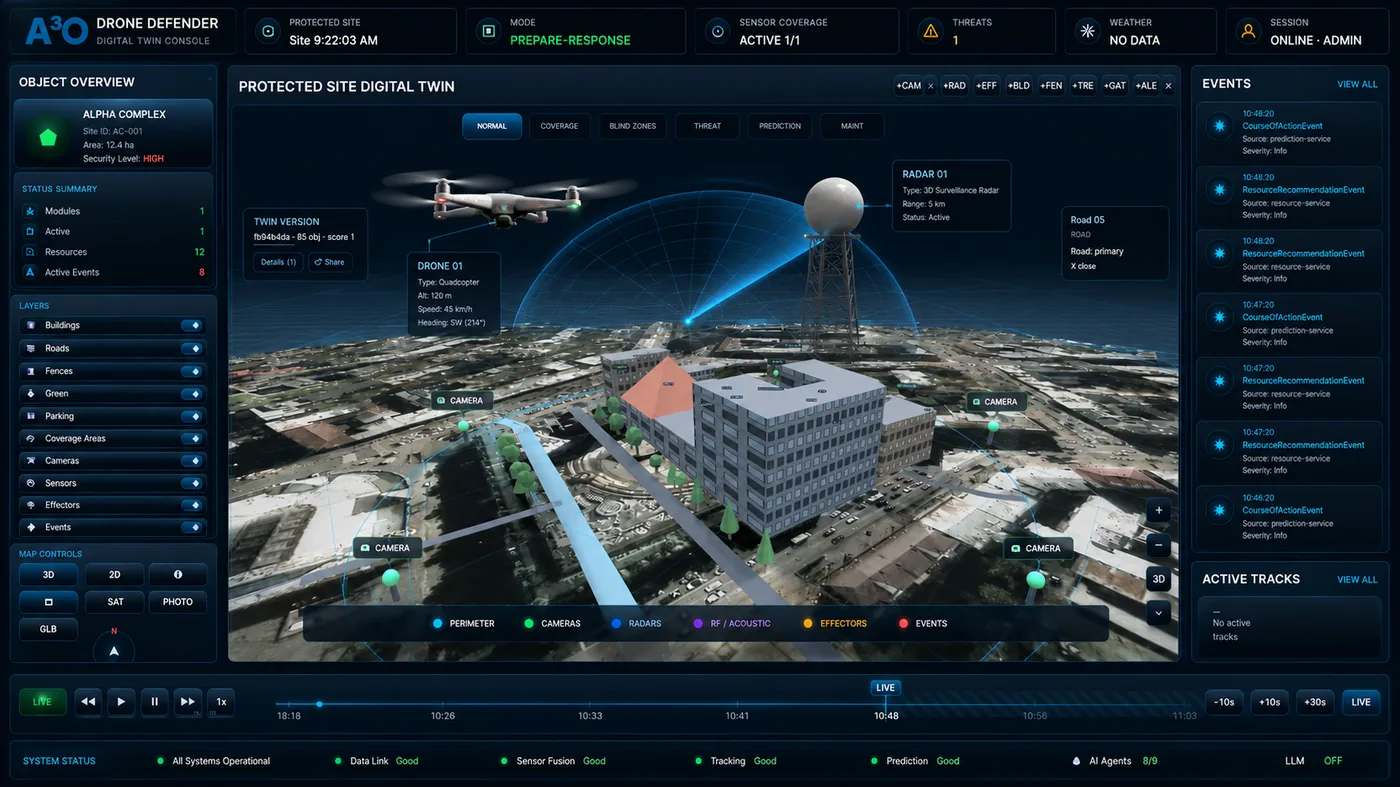
O resultado tradicional de uma auditoria de vulnerabilidade é um documento. Documentos descrevem pontos cegos. Não permitem voar através deles. Um gémeo digital espacial das instalações muda aquilo que uma auditoria consegue demonstrar. Construído a partir de dados abertos ou de fotogrametria ao centímetro, o gémeo carrega o que realmente determina a resposta: os edifícios e as suas alturas, o relevo, as linhas de vedação, a vegetação, e as posições das câmaras e sensores existentes com os seus volumes de cobertura reais. A cobertura e os pontos cegos deixam de ser uma estimativa esboçada sobre uma imagem de satélite e passam a ser um resultado calculado. Vê-se onde termina o campo de visão de um sensor, onde dois campos não se sobrepõem, e como se vê uma aproximação baixa ao longo de uma orla a partir de cada câmara já instalada — antes de alguém ser chamado a aprovar uma compra. Do lado analítico, a plataforma já faz o que torna um gémeo útil em vez de decorativo: funde entradas de sensores em faixas únicas, pontua o risco mostrando o seu raciocínio, e projeta a faixa em frente para que o operador veja para onde um objeto vai e não onde esteve. A simulação de ataques contra o gémeo — voar dentro do modelo perfis de aproximação programados e adversariais para estabelecer que sensores reagem, por que ordem e quanto tempo resta ao operador — e o modo de treino de operadores com IA adversarial estão disponíveis para os participantes do programa-piloto. Ambos correm no ambiente A3O Mini Rapid sobre o complexo A3O Mini instalado no local: fazem parte da plataforma de trabalho e não de um serviço à parte. Por isso a simulação acompanha um piloto e não um relatório.
A ameaça muda mais depressa do que a burocracia
Porque é que uma auditoria é uma linha de base e não um certificado.
Na maioria das disciplinas de segurança, uma avaliação envelhece com dignidade. Uma vedação continua a ser uma vedação; uma fechadura não adquire uma capacidade nova porque alguém publicou um artigo. A ameaça dos drones não se comporta assim. As capacidades em jogo são montadas a partir de componentes de consumo, iteradas em semanas e divulgadas abertamente — e cada iteração pode invalidar uma hipótese que uma auditoria anterior dava por resolvida. A sequência é fácil de seguir. Numa instalação avaliada em 2023, perguntava-se razoavelmente que bandas de rádio vigiar. Em 2025, os drones FPV de fibra ótica — desenrolando atrás de si dez a vinte quilómetros de vidro e sem emitir nada — tinham passado de curiosidade a equipamento padrão, e a pergunta sobre o que fazer quando não há sinal tornou-se incontornável. Em agosto de 2026, Leipzig acrescentou uma segunda variante: o comando passou para uma rede móvel pública e a aeronave parecia um telemóvel. Nenhuma das duas exigiu física nova. Ambas exigiram que alguém reparasse que todos escutavam no mesmo sítio. A direção é constante: afastar-se de tudo o que se denuncia. Autonomia a bordo que não precisa de ligação durante a aproximação, rotas pré-programadas, enxames e miniaturização — a Comissão Europeia nomeia precisamente estas ameaças multivetoriais no seu Plano de Ação — e células cuja secção radar se mede em centésimas de metro quadrado. Entretanto, a assimetria continua brutal: algumas centenas de euros de equipamento contra o encerramento de um aeroporto, e os incidentes europeus junto a infraestruturas críticas quadruplicaram entre 2024 e 2025. A consequência prática não é o desânimo. É que uma auditoria deve ser escrita para poder ser repetida. A Diretiva CER fixa o piso regulatório numa revisão de quatro em quatro anos; nesta área quatro anos é muito tempo, e vale a pena rever quando o quadro da ameaça se desloca, e não quando o calendário o indica. É também o argumento prático mais forte para construir o local como modelo e não como documento: testar um novo perfil de aproximação contra um gémeo existente é um exercício curto, ao passo que reestudar um local de raiz é um projeto.
Quatro formas de tornar uma auditoria inútil
Baratas de evitar, caras de descobrir mais tarde.
Uma auditoria que produz uma lista de compras e nenhum mapa falhou, custasse o que custasse. As falhas recorrentes são suficientemente constantes para serem nomeadas.
O que deve ter em mãos no fim
Pronto para decidir, não uma apresentação comercial.
Uma auditoria concluída deve permitir a uma direção aprovar ou rejeitar um orçamento sem estudos adicionais. Na prática, são cinco documentos: um perfil de ameaça para esta instalação concreta, com os cenários plausíveis e uma classificação do risco; um mapa de cobertura e pontos cegos que mostre o que os sensores atuais veem de facto e onde ficam as costuras; uma disposição de deteção recomendada com posições e justificação, dimensionada pelos ativos e não pela vedação; recomendações de resposta e de política que indiquem o que é juridicamente possível aqui e o processo de autorização e de prova para o executar; e um roteiro de implementação faseado com orçamento indicativo, de modo que a primeira fase se defenda sozinha e o resto possa aguardar financiamento. Quando foi construído um gémeo digital, os cálculos de cobertura e os mapas daí derivados fazem parte desse conjunto. O gémeo em si é um ambiente de trabalho e não um documento: corre em A3O Mini Rapid sobre o complexo A3O Mini e permanece no local enquanto esse complexo permanecer. Bem utilizada, a auditoria torna-se o caderno de encargos com que compra — e o documento que mostra a um regulador quando este perguntar como chegou às suas conclusões.
Perguntas frequentes
O que é uma auditoria de vulnerabilidade a drones?
Uma avaliação no local do grau de exposição de uma instalação às ameaças de drones. Mapeia corredores de aproximação, espaço aéreo, pontos cegos dos sensores, exposição de RF e GNSS, ativos críticos e as restrições jurídicas da resposta, e termina com um plano priorizado e orçamentado para fechar as lacunas.
Em que difere de uma demonstração de um sistema antidrone?
Uma demonstração mostra o que um produto faz em condições escolhidas pelo fornecedor. Uma auditoria estabelece o que as suas instalações precisam, independentemente de qualquer produto, e produz o caderno de encargos que um produto terá depois de satisfazer. É essa ordem que evita comprar um sensor incapaz de ver a aproximação que realmente importa.
É uma obrigação legal?
Se a sua organização foi designada entidade crítica ao abrigo da Diretiva (UE) 2022/2557, uma avaliação de riscos que cubra ameaças híbridas é obrigatória, a entregar nos nove meses seguintes à designação. Para os restantes não é obrigatória — mas seguradoras, reguladores e conselhos de administração perguntam cada vez mais como foi determinada a exposição, e «comprámos um detetor» não é uma resposta.
Quanto tempo demora uma auditoria?
O trabalho de campo numa instalação única demora normalmente um a três dias, consoante a dimensão e a complexidade, com o levantamento de espectro e a modelação de cobertura em paralelo. Seguem-se o relatório e o roteiro orçamentado. Os conjuntos multilocal são habitualmente avaliados primeiro numa amostra representativa e depois extrapolados.
Com que frequência deve ser repetida?
A Diretiva CER exige revisão pelo menos de quatro em quatro anos, o que é o piso e não o objetivo. Na prática, o gatilho deveria ser uma mudança no quadro da ameaça ou no local: difunde-se uma nova classe de aproximação, ergue-se um edifício vizinho, desloca-se um processo, substitui-se um sensor. Quando o local existe enquanto modelo, voltar a ele é barato: um novo perfil de aproximação é testado contra o gémeo existente em vez de se reestudar o terreno.
O que nos fica depois da auditoria — o gémeo ou apenas um relatório?
O relatório, o mapa de cobertura e pontos cegos, os cálculos e o roteiro ficam consigo em qualquer caso. São documentos autónomos e bastam para avaliar propostas de fornecedores. O gémeo interativo não é um ficheiro, mas um ambiente de trabalho: vive em A3O Mini Rapid e corre sobre o complexo A3O Mini instalado no local. O gémeo permanece consigo enquanto esse complexo permanecer — durante um programa-piloto ou após a implementação.
Somos obrigados a comprar alguma coisa a seguir?
Não, e uma auditoria que o pressupõe é uma má auditoria. Um desfecho frequente e perfeitamente legítimo é que as câmaras e os procedimentos existentes cobrem mais do que se esperava e que o passo seguinte correto seja estreito — um único sensor num ângulo cego, ou uma alteração na lista de quem se contacta durante a noite.
Pode uma auditoria dizer-nos se podemos intercetar um drone?
Pode dizer-lhe o que a lei da sua jurisdição permite nas suas instalações, quem detém a autoridade e o que pode fazer enquanto espera. Não pode conceder autorizações. A deteção passiva é amplamente lícita na UE; a interferência normalmente não é; a interceção está normalmente reservada a autoridades designadas. A Comissão incentivou os Estados-Membros a alargar o que os operadores podem fazer, mas enquanto a lei nacional não mudar, a restrição é real.
Encontre a falha antes que a encontrem por si
Comece por uma auditoria, não por uma encomenda.
A forma mais cara de descobrir um ponto cego é a meio de um incidente. Uma auditoria de vulnerabilidade das instalações a drones mapeia a sua exposição real — corredores de aproximação, costuras da cobertura dos sensores, condições de RF e GNSS, autoridade de resposta — e transforma «precisamos de proteção antidrone» num plano com números. É também o documento que torna defensável todo o trabalho que se segue. Solicite uma auditoria para as suas instalações abaixo.
Pronto para discutir a proteção da sua instalação?
Comece com uma breve consulta, uma demo ao vivo ou um programa piloto estruturado.